

نحن لا نخمن.
نحن نثبت.
أمن ذاتي يسلم كل ثغرة مكتشفة مع PoC آمن وقابل للتنفيذ للقراءة فقط. بدون ضجيج. وبدون تنبيهات كاذبة حسب التصميم.
// exploit.t.sol
function test_inflateShares() public {
  vault.deposit(1, attacker);
  asset.transfer(address(vault), 1e18);   // donation
  vault.deposit(1e18, victim);            // mints 1 share
assertEq(vault.balanceOf(victim), 1); // proven lossAI is already in your company.
Shadow copilots, agents, model endpoints, vendor AI features — they're already running, often without controls. Take control before an incident does.
الأدوات الأمنية التي تطلق إنذارات كاذبة ترهق الكوادر المختصة.
تقوم الماسحات التقليدية بإغراق الفرق بتنبيهات غير موثقة. يستهلك المدققون الخبراء ساعات في كتابة إثباتات المفهوم يدويًا فقط لتمييز الخطر الحقيقي عن الضجيج. وبحلول الوقت الذي تظهر فيه الثغرات الحقيقية، تكون قد أصبحت قديمة.
المحللات الثابتة تنبه إلى تطابق الأنماط، وليس السلوك القابل للامتثال.
طوابير المراجعة تنمو أسرع مما يمكن إغلاقها. الثغرات الحقيقية تضيع في الزحام.
يقضي المدققون ساعات ثمينة في إعادة كتابة نصوص الاستغلال المؤقتة.
أثبت أو استبعد. كل ثغرة تفرض مكانتها.
كل فرضية ينتجها المحرك يتم تشغيلها بشكل كامل. فإما أن تُترجم وتُنفذ وتنجح — فتُرسل كـ ثغرة مثبتة مع PoC آمن وقابل للتنفيذ — أو يتم استبعادها، مع تسجيل السبب. نحن نحقق القيمة من مرحلة التحقق، وليس مجرد الاكتشاف.
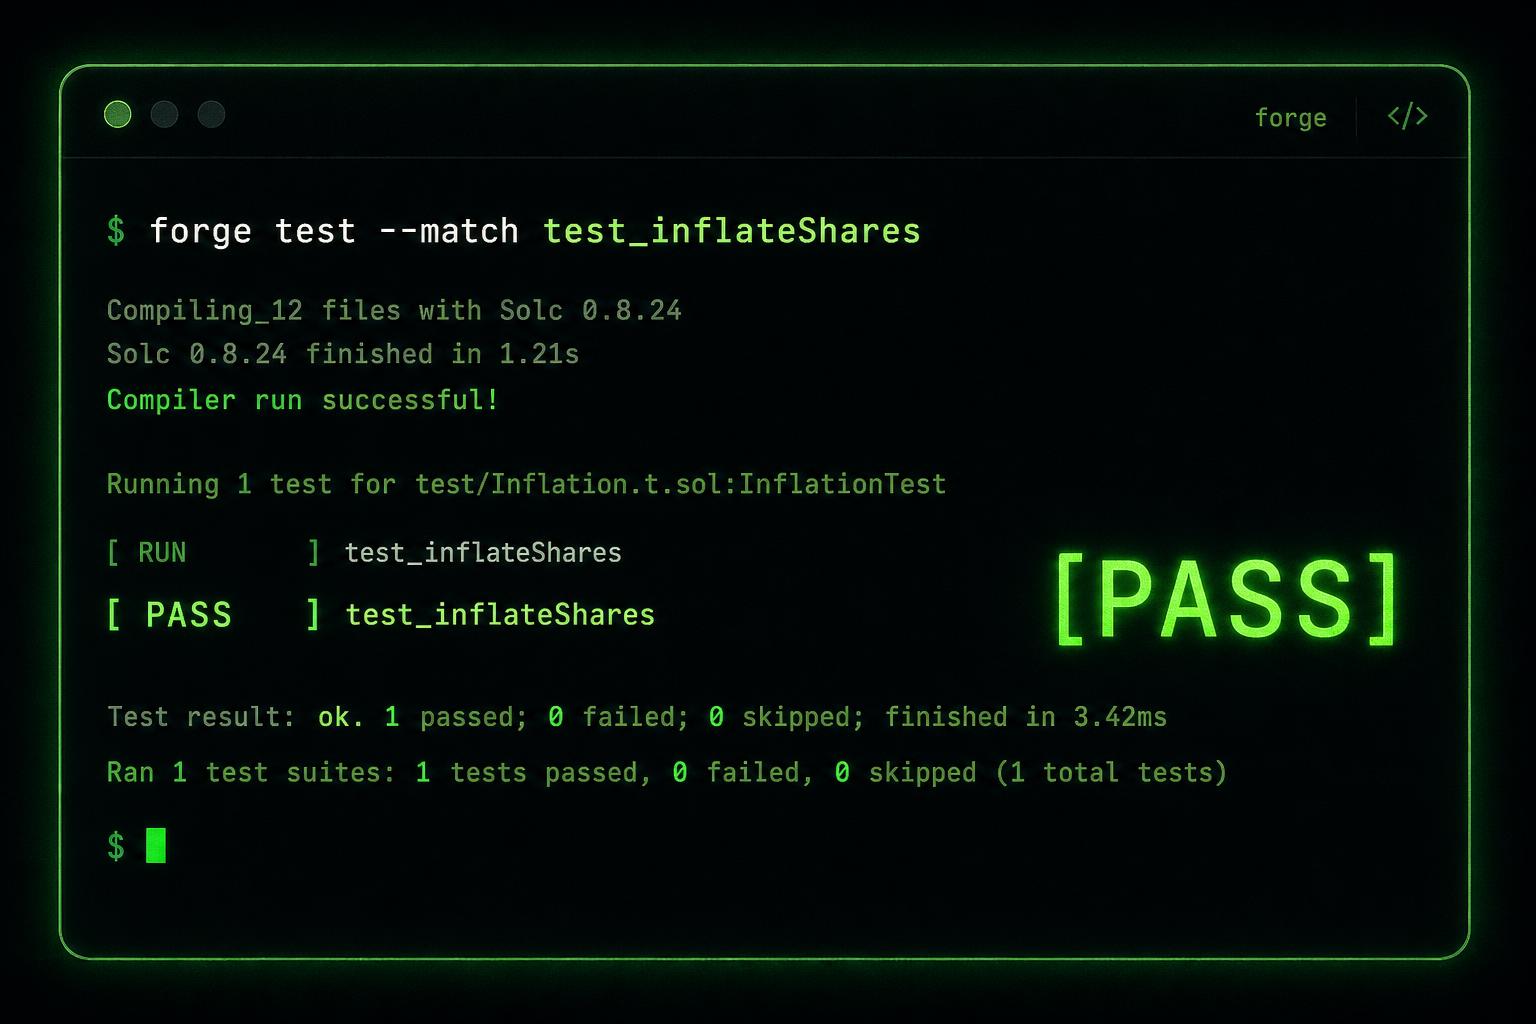
تم إنشاء exploit.t.sol تلقائيًا، حيث يجتاز الاختبار ضد الكود المستهدف، ويظهر في التقرير مع تفاصيل كاملة لإعادة التنفيذ.
forge test --match test_inflateShares
[PASS] test_inflateShares() (gas: 142,118)
1 passed; 0 failed
تمت ترجمة PoC لكن التأكيد فشل — اعترض نظام الحماية على السلسلة الطلب الثاني. تم تسجيل العملية في السجل ولم تظهر كثغرة.
reason: assertion_not_met
  nonReentrant tripped at trace[2]
  dropped @ run 482c1f
من خزائن Solidity إلى وكلاء LLM المباشرين — كل ثغرة تُرسل مع الكود.
- هجمات التبرع وتضخم أسعار أسهم الخزائن
- استغلال الفواصل العشرية وفقدان الدقة
- أخطاء التصفية، والمحاسبة، وانحراف الأوراكل
- إنشاء PoCs بصيغة .t.sol آمنة وقابلة للتنفيذ تلقائيًا
- pwn · تشفير · هندسة عكسية · أدلة جنائية
- الويب: SSRF, SSTI, SQLi, deserialization
- سطوح AI: حقن الأوامر، الجيلبريك، تسريب المتجهات، LLM المباشر
- كل ثغرة تأتي مع PoC آمن وقابل للتنفيذ — وليس تنبيهًا غامضًا
كشف الهجمات في الوقت الفعلي. أدلة عمل للتوصية والدفاع.
استيعاب البيانات الميدانية، وربطها في حوادث مرتبة، وتنبيه الأشخاص المناسبين، وتزويدهم بدليل احتواء جاهز للنسخ. نحن نكتشف ونوصي — وفريقك ينفذ، لتبقى مسيطرًا بالكامل على بنيتك التحتية.
عبر Webhook من SIEM / EDR (GuardDuty, Wazuh, Cloudflare)، أو عبر برنامج شحن سجلات خفيف، أو سحب من السحابة. بصمة HMAC، نطاق مقفل لكل مستأجر.
محرك قواعد خلال نافذة 15 دقيقة: الهجوم العنيف، منح الامتيازات، بيانات عامة، السفر المستحيل. كل حادث مرتب حسب الخطورة مع مسار أدلة كامل.
صندوق وارد داخل التطبيق، بريد إلكتروني، Slack / MS Teams، رسائل SMS / PagerDuty للحالات الحرجة. كل تنبيه يتضمن رابط لدليل احتواء لـ AWS IAM، Cloudflare WAF، Okta وغيرها.
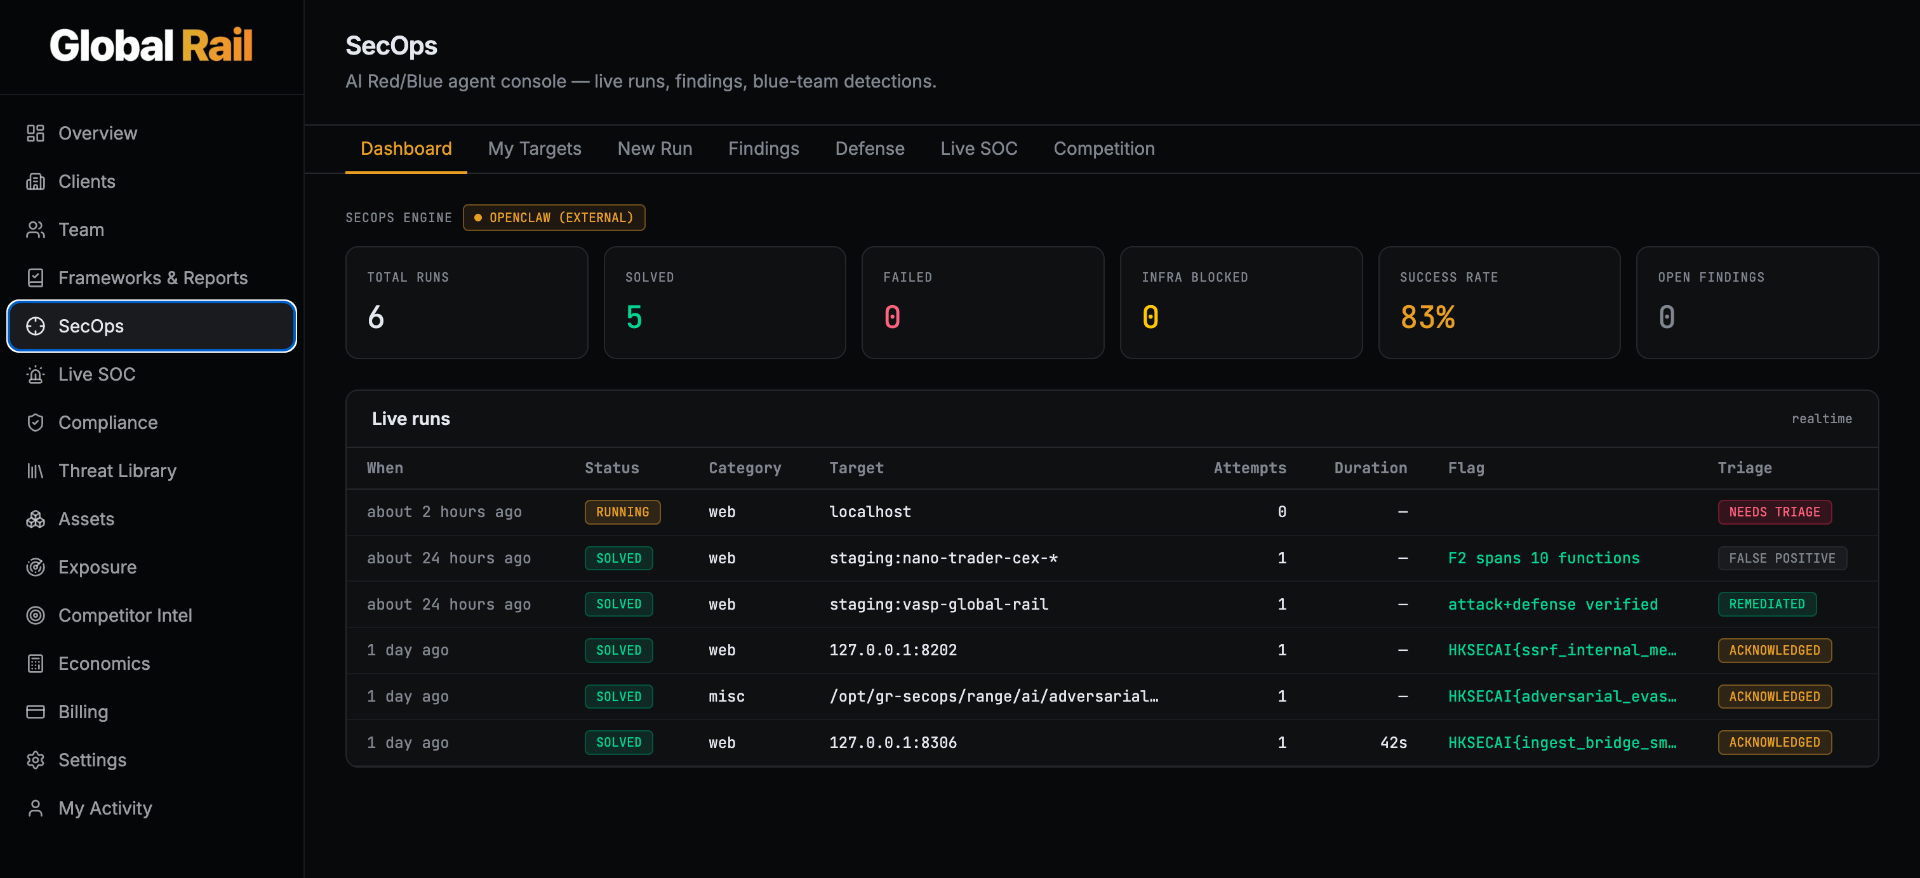
ثلاث خطوات. لا استشارات غامضة.
قم بتوجيهنا إلى مستودع كود أو كود محدد، أو هدف مسموح باختباره. النطاق محمي بقائمة مسموح بها صريحة.
المحرك يجري عمليات مسح استغلال تسلسلية. كل فرضية يتم ترجمتها وتنفيذها بالكامل.
تحصل على PoCs آمنة وقابلة للتنفيذ متوافقة مع أطر العمل التي يتوقعها المدققون. الثغرات المثبتة فقط. المحاولات المستبعدة تسجل ولكن لا تظهر.
الفرق التي لا تتحمل اتخاذ قرار خاطئ.
فحص الرياضيات وتضخم الأسعار لكل إضافة كود. يصطاد الأخطاء التي تدمر البروتوكولات في يومها الأول.
ترخيص عمليات المسح الأولية التي تنشئ PoCs جاهزة ومترجمة تلقائيًا. استعد وقت المدققين الخبراء.
عمليات مسح استغلال مجدولة عبر الويب والملفات الثنائية والتشفير وواجهات LLM — المخرج هو نص برمجى فعال.
فريق أحمر غير معطل لوكلاء LLM: حقن الأوامر، إساءة استخدام الأدوات، تسريب البيانات. للقراءة فقط، نطاق مقفل، ومصرح به.
حوادث حقيقية، مفصلة
ننشر كل يوم تحليلًا معمقًا لحادث أمني واقعي والضوابط التي كانت ستوقفه.
Watch the field briefings
Short, direct breakdowns of the threats and controls our team is tracking — published alongside every research drop.


اختبر أصولك ضد 343,864+ هجمات سيبرانية حقيقية
كل أصل أو ثغرة تسجلها يتم مطابقتها باستمرار مع قاعدتنا المباشرة من CVEs، ومدخلات CISA KEV، وتقنيات MITRE ATT&CK، ودرجات EPSS للاحتمالية. كل سجل يستشهد بمصدر عام وتاريخ — لا درجات غامضة أو تغذيات تسويقية.
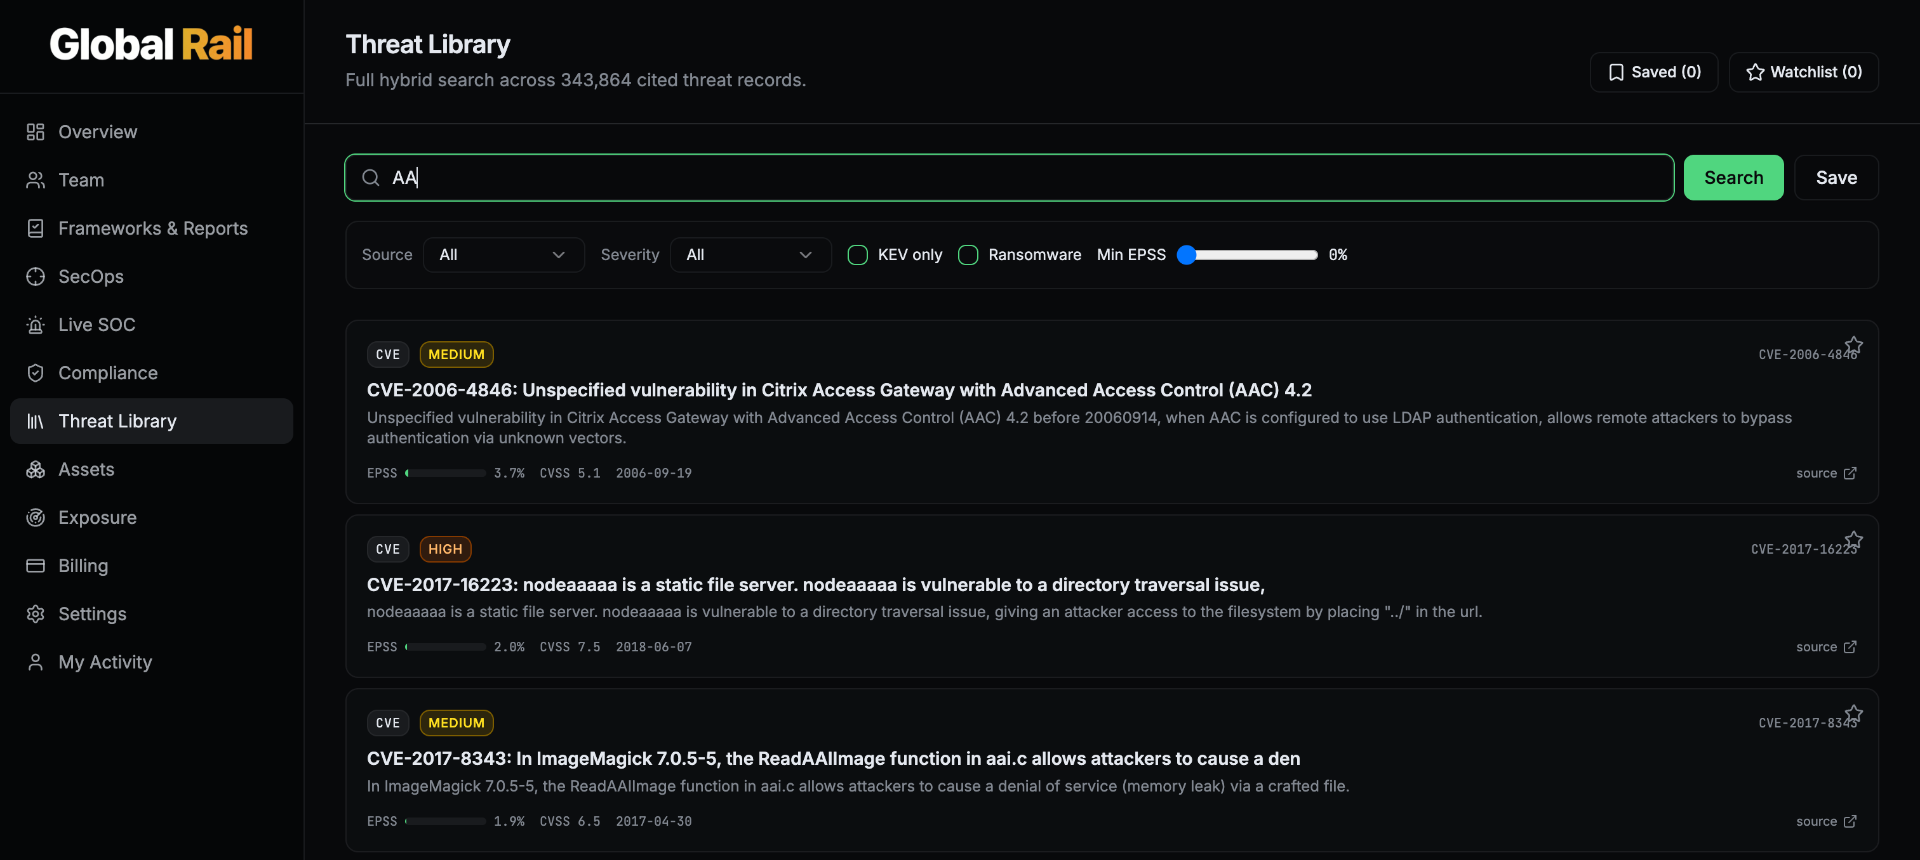
Real-time threat intelligence, streamed into your console.
CISA KEV, vendor advisories, MITRE ATT&CK and EPSS — every new record is reviewed by a human, mapped to rail / OT context, and translated into checks, controls, and detections in the Console.
Sources · CISA KEV · NVD · MITRE ATT&CK · EPSS · vendor advisories · ransomware tracking
From real incidents to checks you can run today.
Global Rail Cyber Security Console continuously studies real-world incidents and translates them into detections, exposure probes, audit/readiness checks, and customer guidance — reviewed by our team before they ship to your console.
- 01Ingest
Public incidents, vendor disclosures, CVEs and customer telemetry feed a single intake.
- 02Analyze
Our engineers — assisted by LLMs — triage sources, fact-check claims, and isolate the underlying control failure.
- 03Ship
New detections, exposure probes, audit/readiness checks and customer guidance — each reviewed by a human before release.
- 04Inform
Customers see the new check in-console with a changelog entry, and read the public write-up explaining what to do.
- Exposure probeDefault Credential ProbeCurated vendor defaults, runs only against authorized assets.
- Exposure probeAPI Authorization (IDOR) ProbeSanitized evidence only. Never persists PII payloads.
- SOC detectionBulk-read anomaly (MITRE T1530)Flags a single actor pulling >1,000 records in 10 minutes.
Humans review every detection before it ships. The Console never pushes automated changes into customer environments.
Prove your AI complies — across every framework that matters.
The same engineering rigor we apply to cybersecurity now covers AI audit, governance, and continuous compliance. One control graph. One evidence layer. Many frameworks.
أدلة، لا أوراقاً — للذكاء الاصطناعي والهوية والأنظمة التي تعمل بها المؤسسة.
نُجري تحققاً هجومياً مستقلاً وغير مُدمِّر ضد حزم الذكاء الاصطناعي للعملاء وطبقات الهوية والمحيط والأنظمة الحرجة، ثم نحوّل نقاط الضعف المُثبتة إلى أدلة تدقيق، وإخفاقات ضوابط، وإجراءات معالجة عبر أُطر متعددة.
- مقاومة حقن الطلبات (مباشرة وغير مباشرة، عبر طلبات النظام والأدوات والسياق المُستعاد).
- مسارات تسريب النموذج والبيانات — تسرب بيانات التدريب والتضمينات والسياق الخاص.
- حدود صلاحيات الأدوات والملحقات — حدود مُثبتة ضد الاستقلالية غير الآمنة وسوء الاستخدام المتسلسل.
- أسطح الإدارة والتحكم والتصحيح المكشوفة والمتاحة من الإنترنت.
- تجاوز المصادقة وعيوب الجلسة — تجاوز مُثبت وتثبيت جلسة وIDOR على طبقة الهوية.
- أخطاء إعدادات MFA/SSO ومسارات سرقة الرموز — مشاكل SAML/OIDC وضعف فرض MFA وتعرّض الرموز.
- IDOR وتفويض معطوب على مستوى الكائن — وصول مُثبت بين المستأجرين أو المستخدمين.
- تسرّب الأسرار وبيانات الاعتماد في التكاملات — مفاتيح API أو اعتمادات خدمة أو PII مكشوفة بسبب سوء الإعداد.
- وجود ثغرات معروفة مستغلَّة على الأصول الحرجة — CISA KEV مُتحقَّق كوصول ممكن.
صرح بالنطاق. نجري الاختبار. تحتفظ أنت بالإثبات.
مساران، كلاهما مجاني ومقفل النطاق. قم بتوقيع التفويض، ننفذ العملية، وتطلع على كل ثغرة مع PoC مترجم — ثم قرر إذا كنت تريد تغطية مستمرة.
أحضر وكيلك. غادر ومعك الدليل.
تجربة مجانية: نثبت (أو ننفي) قابلية استغلال أدوات وكيلك وأوامره وذاكرته — حقن الأوامر، إساءة استخدام الأدوات، وتسريب البيانات.
- للقراءة فقط، غير معطل — لا حركة مرور على الإنتاج بدون موافقة
- نطاق مقفل لنهاية الوكيل أو المستودع الذي تحدده
- PoC مترجم وناجح مع كل ثغرة — وإلا فلن نبلغ عنها
وجهنا نحو مستودع. نعود لك بـ PoCs.
تجربة مجانية على نظام تختاره — تطبيق ويب، API، عقد ذكي، أو بيئة اختبار. نفس محرك "أثبت أو استبعد" المتاح للعملاء.
- تحليل غير جراحي بموجب تفويض موقع
- بوابة أمان مفروضة قواعديًا + أهداف مصرح بها
- تقرير مكتوب قصير + مراجعة 30 دقيقة، لك للاحتفاظ بها
سلمنا عقدًا. نعود لك باستغلالات.
تدقيق مجاني لعقد ذكي منشور أو قيد الاختبار — إعادة الدخول، التحكم في الوصول، إساءة استخدام الأوراكل، ومسارات الترقية.
- مراجعة للقراءة فقط على نسخة (Fork) — لا تأثير على الشبكة الرئيسية
- نطاق مقفل للعقود والشبكة التي تحددها
- PoC بصيغة Foundry/Hardhat لكل ثغرة — وإلا فلن نبلغ عنها
ثلاث باقات. مؤكدة بعروض أسعار.
يتوفر تحديد نطاق مخصص لكل تدقيق — كل التزام يرتكز على تفويض مكتوب.
تجربة مجانية لمدة 7 أيام في كل باقة · بطاقة مطلوبة · لا رسوم لمدة 7 أيام · إلغاء في أي وقت
كل commit يخضع لفحص أمني ذاتي — نتائج مُثبتة فقط، قبل وصول الكود إلى المراجعة أو الإنتاج.
البطاقة مطلوبة · لا رسوم لمدة 7 أيام · إلغاء في أي وقت
- مستودع واحد · يعمل مع كل push وpull request
- يغطي تطبيقات الويب وواجهات API والخدمات الخلفية ورياضيات Web3/DeFi
- PoC عملي مرفق بكل نتيجة (لا تنبيهات نظرية)
- تعليقات Slack و GitHub PR، جاهزة للتذاكر
مسح استغلال مجدول لبيئات الاختبار عبر الويب والتشفير و AI.
البطاقة مطلوبة · لا رسوم لمدة 7 أيام · إلغاء في أي وقت
- واجهات Web2، Web3 ووكلاء AI
- أهداف بيئة الاختبار المحددة
- نص استغلال فعال لكل ثغرة
- سجلات PoC فورية
ترخيص للمسح الأولي الذي ينشئ PoCs مترجمة، الآن مع Live SOC لكشف الهجمات لحظيًا.
البطاقة مطلوبة · لا رسوم لمدة 7 أيام · إلغاء في أي وقت
- جميع الأسطح · بيئة عمل متعددة الالتزامات
- صياغة سردية بواسطة AI
- سجل كامل لطلبات النموذج
- تكاملات مخصصة للنطاق
- Live SOC: استيعاب SIEM/EDR + حوادث مصنفة حسب MITRE
- أدلة عمل للتوصية والدفاع · Slack / Teams / PagerDuty
تتوفر خيارات مخصصة لكل تدقيق. جميع الباقات مقفلة النطاق بتفويضك المكتوب.
نطاق مقفل. مصرح به. معزول.
كل مهمة مقفلة النطاق بالمستودعات أو العقود أو المضيفين الذين تحددهم. لا يمكن الوصول لأهداف خارج النطاق.
يتم التشغيل فقط ضد الأهداف المدعومة بوثيقة تفويض موقعة ومحفوظة في لوحة المشغل.
تتم عمليات الاستغلال في بيئات اختبار معزولة ومعتمدة. لا يتم فحص بيئات الإنتاج بدون موافقة خطية.
حقائق، لا مجرد شعارات.
كل ادعاء أدناه مفروض برمجيًا أو في قاعدة البيانات — وليس مجرد جملة تسويقية. تحقق من أي منها في بيئة تجريبية.
SHA-256 HMAC للجسم الخام، ترميز hex، مقارنة زمنية ثابتة.
كل صف محمي عبر is_tenant_member؛ عمليات الكتابة تفلتر حسب tenant_id.
وظيفة assert_run_authorized تمنع أي تشغيل بدون تفويض موقع وهدف مصرح به.
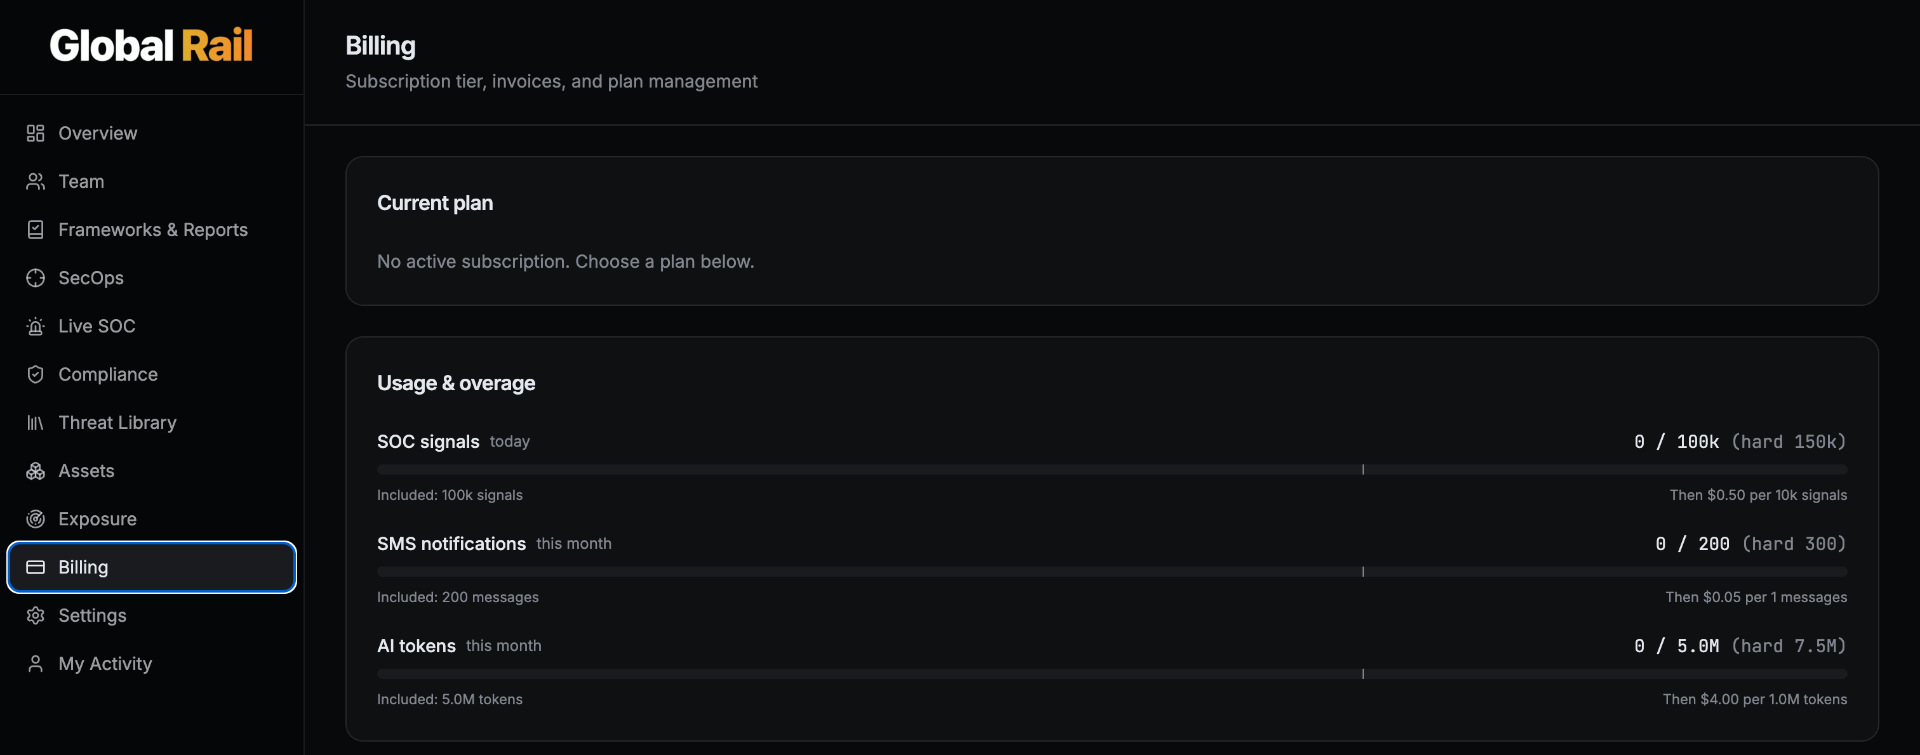
يتم فرض حصص المهام والتشغيل الشهري عبر مشغلات البرمجيات.
توقف عن ملاحقة التنبيهات الكاذبة.
ابدأ في استلام البراهين.
زودنا بالمستودع أو الكود أو الهدف المصرح به. سنعود لك باستغلالات ناجحة ومترجمة — أو لن نرسل شيئًا على الإطلاق.
التجربة تتطلب بطاقة. لا توجد رسوم لمدة 7 أيام. إلغاء في أي وقت.