

我們不靠猜測。
我們只用實證。
自主安全性測試,每項發現均附帶安全、可執行、唯讀的 PoC。從設計層面排除雜訊,實現零誤報。
// exploit.t.sol
function test_inflateShares() public {
  vault.deposit(1, attacker);
  asset.transfer(address(vault), 1e18);   // donation
  vault.deposit(1e18, victim);            // mints 1 share
assertEq(vault.balanceOf(victim), 1); // proven lossAI is already in your company.
Shadow copilots, agents, model endpoints, vendor AI features — they're already running, often without controls. Take control before an incident does.
頻繁誤報的安全工具會耗盡關鍵人才的精神。
傳統掃描器讓團隊充斥著未經核實的警報。資深審計師花費大量時間手寫概念驗證(PoC),只為了從雜訊中篩選出真正的信號。當真正的漏洞浮出水面時,往往已錯失良機。
靜態分析器標記的是模式匹配,而非可利用的行為。
分流隊列的增長速度超過了處理速度,真實的發現被淹沒。
審計師在編寫一次性漏洞利用腳本上耗費了高價值的工時。
Prove or Drop。每一項發現都必須經得起檢驗。
引擎產生的每個假設都會進行端到端執行。它要麼編譯、執行並通過測試 — 作為一個 已證明 的發現連同安全、可執行、唯讀的 PoC 一併發布;要麼被 捨棄 並記錄原因及其日誌。我們針對驗證步驟收費,而非發現步驟。
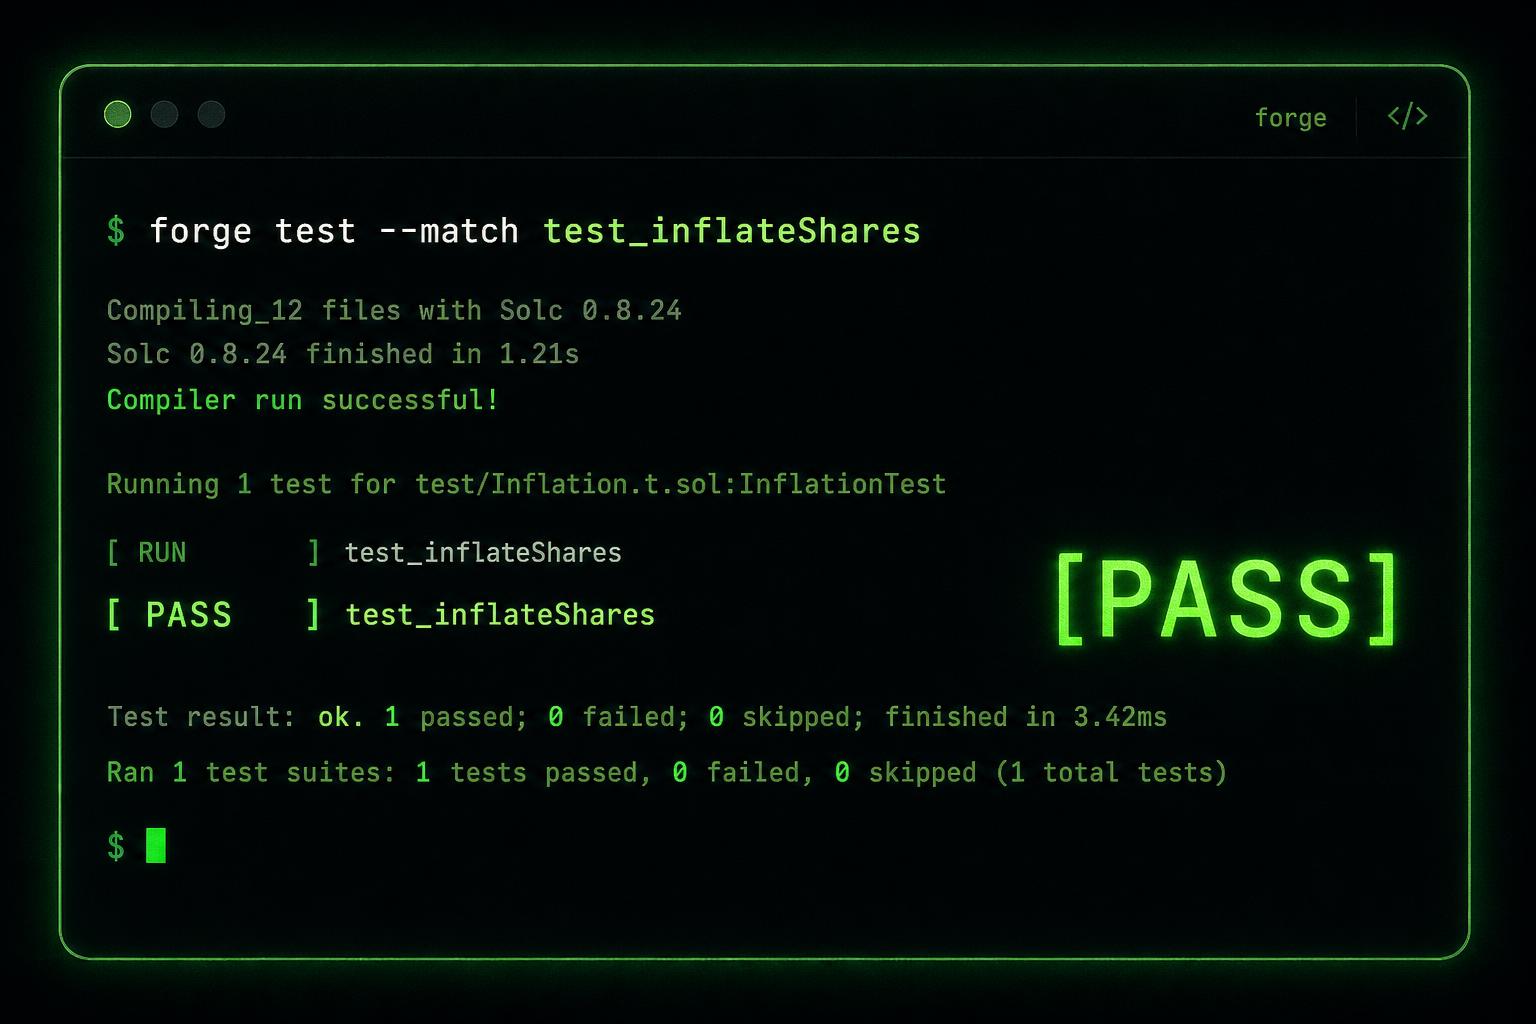
自動生成 exploit.t.sol 並通過針對目標提交的編譯和測試。隨附完整重現步驟記錄在報告中。
forge test --match test_inflateShares
[PASS] test_inflateShares() (gas: 142,118)
1 passed; 0 failed
PoC 已編譯但斷言失敗 — 鏈上守衛攔截了第二次呼叫。記錄相關追蹤日誌,不作為發現內容呈現。
reason: assertion_not_met
  nonReentrant tripped at trace[2]
  dropped @ run 482c1f
從 Solidity 資金庫到即時 LLM 代理 — 每項發現均隨附代碼。
- Vault 持份價格膨脹與捐贈攻擊
- 小數位 / 捨入 / 精度損失漏洞利用
- 清算、賬務及預言機偏離漏洞
- 自動生成安全、可執行、唯讀的 .t.sol PoC
- pwn · 加密 · 逆向工程 · 數碼取證
- Web: SSRF, SSTI, 反序列化, SQL 注入
- AI 曝露面:提示詞注入、越獄、工具調用、向量洩露、Live-LLM
- 每項發現均隨附安全、可執行的唯讀 PoC — 而非模糊警報
實時攻擊檢測。建議與防禦劇本。
攝取實時遙測數據,將其關聯為排序後的事件,通知相關人員,並提供可複製貼上的安全封堵劇本。我們負責檢測與建議 — 由你的團隊執行,確保你掌握基礎設施的控制權。
透過 SIEM / EDR (GuardDuty, Wazuh, Cloudflare) 的 Webhook、輕量級日誌傳送代理或雲端連接器擷取。採 HMAC 簽署、範圍鎖定、基於租戶隔離。
在 15 分鐘窗口內運行無狀態規則引擎:暴力破解、權限授予、公開儲存桶、跨時區登入。每個事件按嚴重程度排序,並附帶完整證據追蹤。
程式內收件箱、郵件、Slack / MS Teams、緊急情況 SMS / PagerDuty。每個警報均連結到 AWS IAM、Cloudflare WAF、Okta 等可複製貼上的封堵劇本。
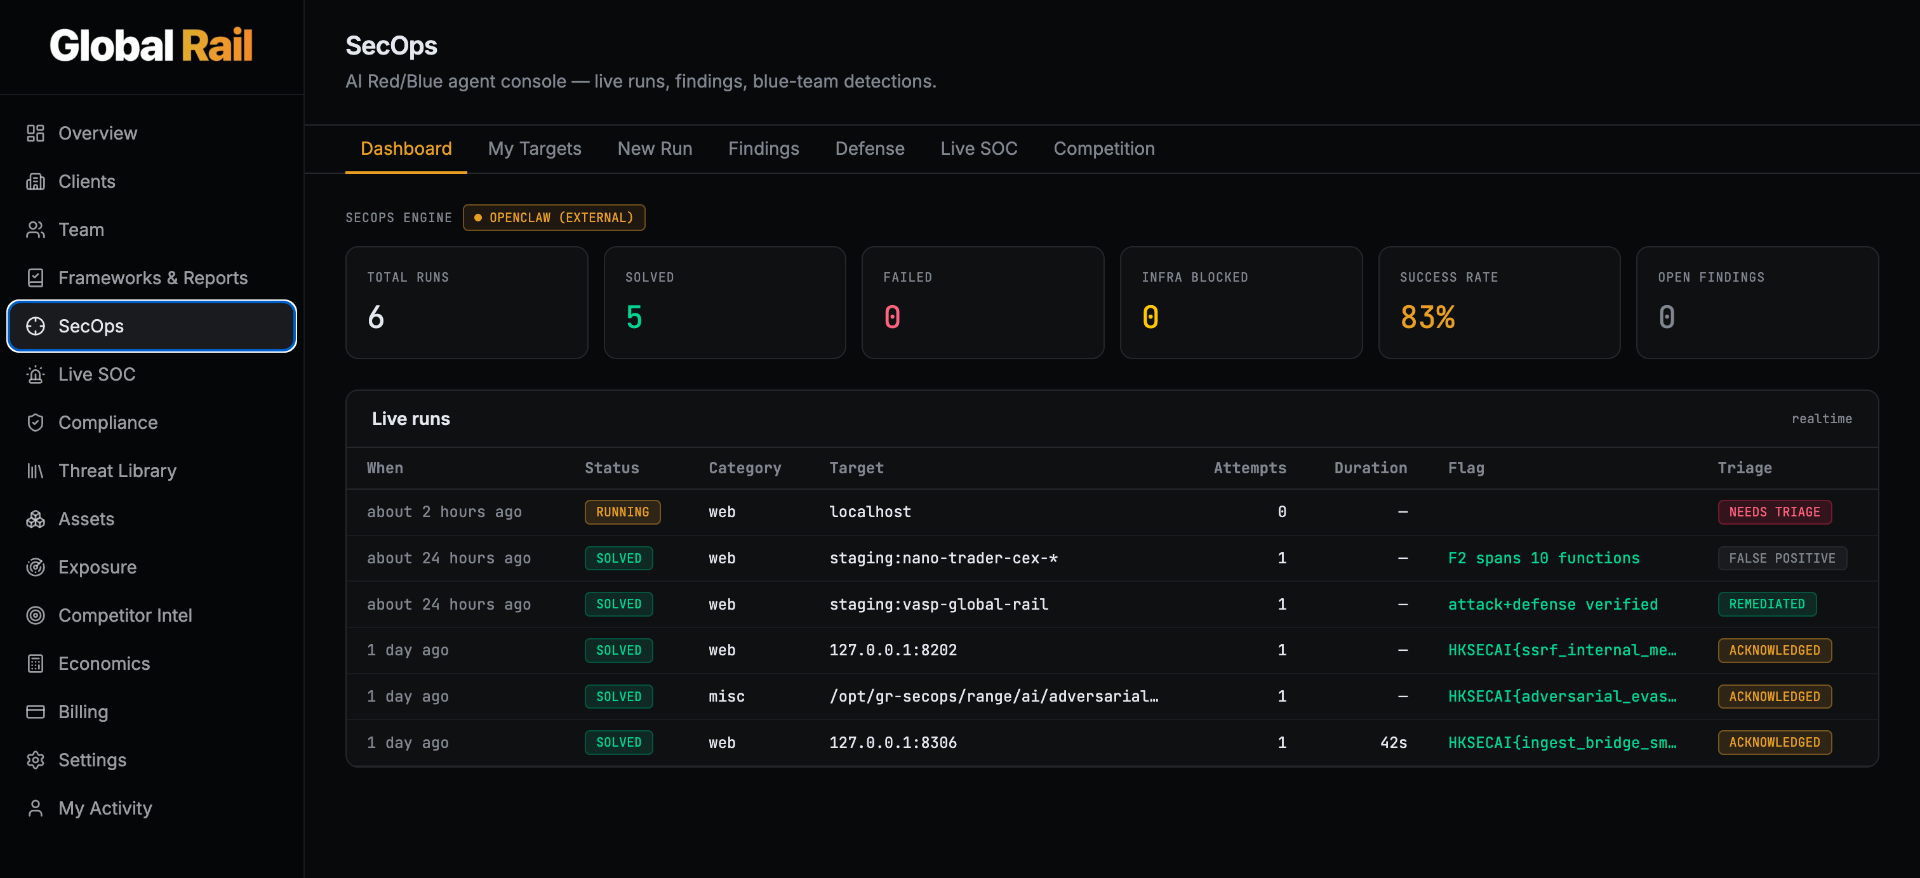
三個步驟。沒有模稜兩可的建議。
將我們導向代碼庫與提交版本,或經授權的臨時預覽環境。範圍被鎖定在明確的許可名單內。
引擎執行盲注式序列漏洞掃描。每個假設都會在端到端環境中進行編譯與執行。
你將獲得安全、可執行、唯讀的 PoC,並對應到審計師預期的框架。僅提供已證實的發現。被捨棄的嘗試會記錄日誌但不予呈現。
無法承受判斷錯誤的團隊。
針對每次提交進行數學、持份價格及捨入錯誤搜尋。捕捉那些會在協議上線首日造成重大損失的漏洞。
授權盲注式初步掃描,自動生成已編譯且通過的面 PoC。節省資深審計師的工時。
定期對二進制、Web、加密和 Live-LLM 曝露面進行漏洞掃描 — 輸出結果為可運行的腳本。
為你的 LLM 代理提供非破壞性紅隊測試:提示詞注入、工具誤用、數據外洩、不安全自主性。唯讀且範圍鎖定。
真實事件,深入剖析
我們每天都會深入探討一個真實世界的安全事件以及可以阻止事件發生的控制措施。
Watch the field briefings
Short, direct breakdowns of the threats and controls our team is tracking — published alongside every research drop.


根據 343,864+ 真實網絡攻擊測試你的資產
你註冊的每項資產和曝露面都會持續與我們的實時 CVE、CISA KEV 條目、MITRE ATT&CK 技術及 EPSS 漏洞利用概率分值資料庫進行匹配。每條記錄均註明日期及公開來源 — 無不透明分值或營銷干擾。
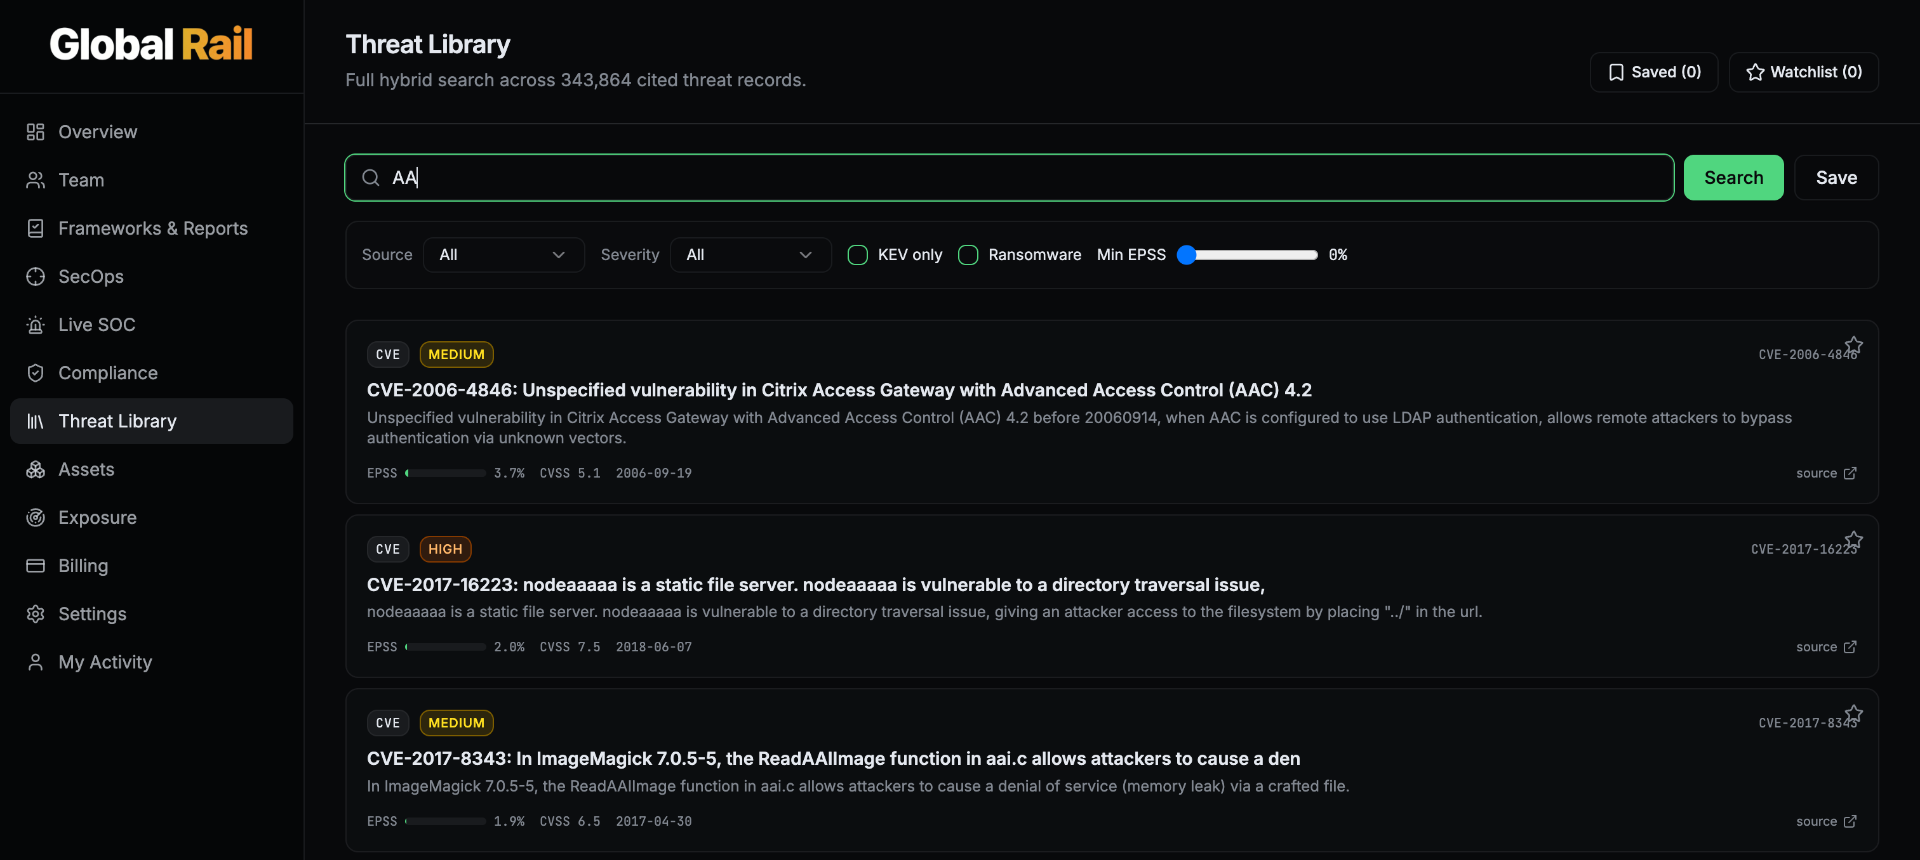
Real-time threat intelligence, streamed into your console.
CISA KEV, vendor advisories, MITRE ATT&CK and EPSS — every new record is reviewed by a human, mapped to rail / OT context, and translated into checks, controls, and detections in the Console.
Sources · CISA KEV · NVD · MITRE ATT&CK · EPSS · vendor advisories · ransomware tracking
From real incidents to checks you can run today.
Global Rail Cyber Security Console continuously studies real-world incidents and translates them into detections, exposure probes, audit/readiness checks, and customer guidance — reviewed by our team before they ship to your console.
- 01Ingest
Public incidents, vendor disclosures, CVEs and customer telemetry feed a single intake.
- 02Analyze
Our engineers — assisted by LLMs — triage sources, fact-check claims, and isolate the underlying control failure.
- 03Ship
New detections, exposure probes, audit/readiness checks and customer guidance — each reviewed by a human before release.
- 04Inform
Customers see the new check in-console with a changelog entry, and read the public write-up explaining what to do.
- Exposure probeDefault Credential ProbeCurated vendor defaults, runs only against authorized assets.
- Exposure probeAPI Authorization (IDOR) ProbeSanitized evidence only. Never persists PII payloads.
- SOC detectionBulk-read anomaly (MITRE T1530)Flags a single actor pulling >1,000 records in 10 minutes.
Humans review every detection before it ships. The Console never pushes automated changes into customer environments.
Prove your AI complies — across every framework that matters.
The same engineering rigor we apply to cybersecurity now covers AI audit, governance, and continuous compliance. One control graph. One evidence layer. Many frameworks.
要證據,而不是文書——為 AI、身份以及支撐業務運作的系統。
我們對客戶的 AI 堆疊、身份/邊界層和業務關鍵系統執行自主且非破壞性的攻擊性驗證,隨後將已證明的弱點轉化為跨多個框架的審計證據、控制失效及修復行動。
- 對提示注入的抵抗力(直接與間接,經由系統提示、工具及檢索到的上下文)。
- 模型與數據外洩路徑——訓練數據、嵌入向量及私有上下文的洩露。
- 工具與外掛權限邊界——針對不安全自治和鏈式工具濫用的已證明邊界。
- 由互聯網可達的管理、運維及除錯介面。
- 認證繞過與會話缺陷——已證明的認證繞過、會話固定、身份層 IDOR。
- MFA/SSO 配置錯誤與令牌竊取路徑——SAML/OIDC 問題、MFA 強制不嚴、令牌暴露。
- IDOR 與物件級授權失效——已證明的跨租戶或跨使用者存取。
- 整合中的密鑰與憑證洩露——因配置錯誤而暴露的 API 密鑰、服務憑證或 PII。
- 關鍵資產上已被利用漏洞的存在——CISA KEV 已驗證為可達。
授權範圍。我們執行測試。你擁有證據。
兩條軌道均為免費且鎖定範圍。簽署授權,我們執行,你查看每項附帶編譯 PoC 的發現 — 然後決定是否需要持續覆蓋。
提供你的代理,收獲安全證據。
免費範圍試點:我們證明(或證偽)你代理的工具、提示詞、記憶和整合的可利用性 — 包括提示詞注入、工具濫用、數據外洩、不安全自主性。
- 唯讀、非破壞性 — 未經同意不會產生生產環境流量
- 範圍鎖定在你指定的代理端點或代碼庫
- 每項發現均附帶編譯通過的 PoC — 否則我們不予報告
指定代碼庫,我們交付 PoC。
在你指定的系統上進行免費範圍試點 — 包括 Web 應用程式、API、智能合約、預覽環境。採用與付費客戶相同的「Prove-or-Drop」引擎,並受書面授權監管。
- 在簽署授權下進行非侵入式分析
- DB 強制執行的安全閘門 + 許可名單目標
- 簡短的書面報告 + 30 分鐘解說,歸你所有
交出合約,我們帶回漏洞利用實證。
對已部署或預覽中的智能合約或協議進行免費範圍審計 — 涵蓋重入攻擊、訪問控制、預言機濫用、經濟不變量、跨鏈橋及升級路徑。
- 在分叉(fork)上進行唯讀審查 — 對主網零影響
- 範圍鎖定在你指定的合約和區塊鏈
- 每項發現均附帶編譯好的 Foundry/Hardhat PoC — 否則我們不予報告
三種方案。均需經報價確認。
提供定制及單次審計範圍 — 每次合作均以書面授權為準。
所有方案均可享 7 晚免費試用 · 需綁定卡片 · 7 天內不收費 · 隨時取消
每次提交都會經過一次自主安全掃描 — 只呈現已驗證的發現,在代碼進入評審或生產之前。
需綁定卡片 · 7 天內不收費 · 隨時取消
- 1 個代碼庫 · 每次 push 及 pull request 都會執行
- 涵蓋 Web 應用、API、後端服務以及 Web3/DeFi 數學
- 每個發現都附帶可運行的 PoC(沒有理論告警)
- Slack + GitHub PR 註釋,可直接開單
對二進制、Web、加密和 Live-LLM 的臨時預覽網絡進行定期漏洞掃描。
需綁定卡片 · 7 天內不收費 · 隨時取消
- 涵蓋 Web2, Web3 和 AI 代理曝露面
- 列入許可名單的預覽目標
- 每項發現均附帶可運行的漏洞利用腳本
- 實時 PoC 日誌
審計公司授權盲注初步掃描,自動生成編譯通過的 PoC — 現已包含 Live SOC 實時攻擊檢測。
需綁定卡片 · 7 天內不收費 · 隨時取消
- 全曝露面 · 多項目工作區
- AI 敘述撰寫
- 模型調用的完整審計追蹤
- 自定義範圍整合
- Live SOC: 實時 SIEM/EDR 攝取 + MITRE 標記事件
- 防禦建議劇本 · Email / Slack / Teams / PagerDuty
可提供定制和單次審計範圍。所有方案均鎖定在你的書面授權範圍內。
範圍鎖定。經授權。沙盒化。
每次合作均被鎖定在你指定的代碼庫、合約或主機範圍內。無法接觸範圍外的目標。
掃描僅針對受操作主控台中存放的簽署授權文件支持的目標執行。
漏洞利用在沙盒化、經核准的預覽環境中執行。未經書面同意,不會對正式生產環境進行探測。
事實勝於名銜。
以下每項聲明均由代碼或數據庫強制執行 — 而非營銷口號。你可以在沙盒租戶中驗證其中任何一項。
原始封包實行 SHA-256 HMAC,小寫十六進制,恆時比較。
每一行記錄皆套用 is_tenant_member / has_tenant_role 安全策略;服務角色寫入受 tenant_id 過濾。
assert_run_authorized 會阻斷任何未經正式授權及許可名單外目標的執行。
項目及每月執行配額由 runs_plan_gate / engagements_plan_gate 觸發器強制執行。
停止追蹤誤報。
開始交付實證。
提供代碼庫、提交版本或經授權的預覽目標。我們將帶回自動編譯且通過的漏洞利用 PoC — 或者不回報任何不確定的內容。
試用需綁定卡片。7 天內不收費。隨時取消。