


Cotação confirmada. Escopo fechado. Sem letras miúdas.
Todo engajamento está ancorado em uma autorização por escrito. Limites aplicados na camada de banco de dados.
Veja exatamente o que você usa.
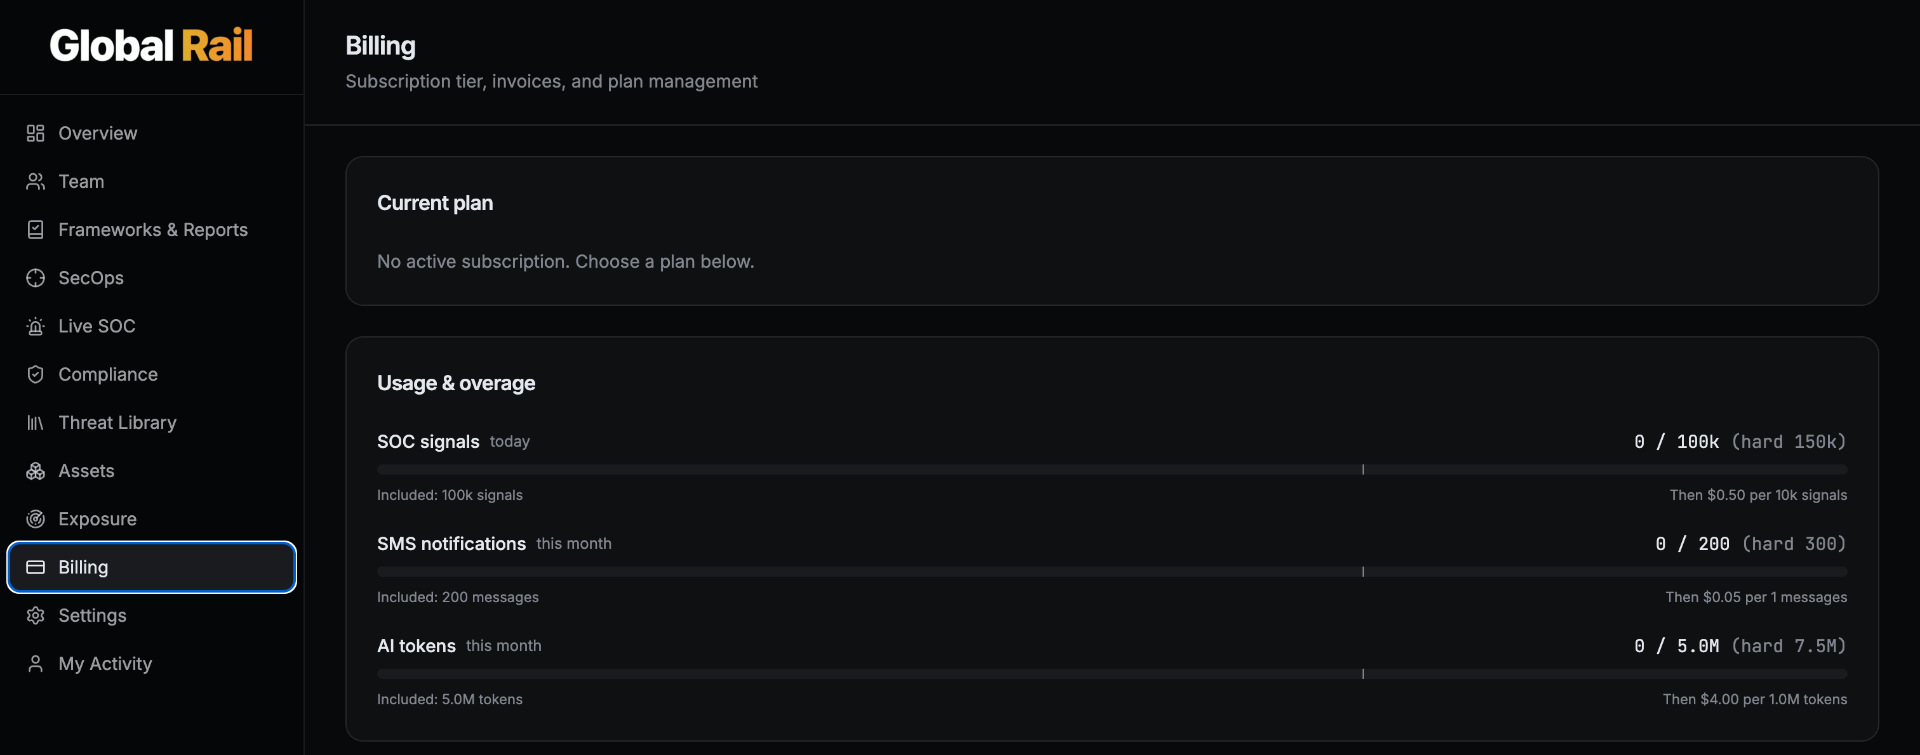
Nível de assinatura, faturas e gerenciamento de plano em um só lugar — com medidores em tempo real para sinais de SOC, notificações por SMS e tokens de AI. Limites suaves avisam você; limites rígidos protegem você.
Três planos. Todos via cotação.
Escopos personalizados e por auditoria disponíveis — cada compromisso é baseado em uma autorização por escrito.
7 dias grátis em todos os planos · Requer cartão · Sem cobrança por 7 dias · Cancele quando quiser
Cada commit recebe uma passagem de segurança autônoma — apenas achados comprovados, antes do código chegar à revisão ou produção.
Cartão obrigatório · Sem cobrança por 7 dias · Cancele quando quiser
- 1 repositório · executa a cada push e pull request
- Cobre web apps, APIs, serviços backend e matemática Web3/DeFi
- PoC funcional anexado a cada achado (sem alertas teóricos)
- Anotações no Slack + PRs do GitHub, prontas para ticket
Varreduras em rede de staging para binários, web, crypto e live-LLM.
Cartão obrigatório · Sem cobrança por 7 dias · Cancele quando quiser
- Superfícies Web2, Web3 e agentes AI
- Alvos de staging autorizados
- Script de exploit funcional por achado
- Logs de PoC em tempo real
Empresas licenciam varreduras iniciais com PoCs automáticas — agora com Live SOC para detecção em tempo real.
Cartão obrigatório · Sem cobrança por 7 dias · Cancele quando quiser
- Todas as superfícies · workspace multi-projeto
- Rascunho narrativo via AI
- Trilha total de chamadas de modelos
- Integrações de range personalizadas
- Live SOC: ingestão SIEM/EDR + incidentes MITRE
- Playbooks recomenda-e-defende · e-mail / Slack / Teams / PagerDuty
Disponíveis escopos customizados e por auditoria. Todos os planos têm escopo travado via autorização escrita.
Audit-grade pentests at a price designed to undercut the market.
One-off engagements priced $1 below the leading autonomous-pentest vendor — or bundled at no extra cost into any Range Assessment / Audit Co-Pilot contract over $2,000/month.
Pentests included on every contract over $2,000/month.
Annual contracts: pentests scheduled per release. Talk to sales for a custom cadence.
Comprehensive pentest for a single application.
Lightweight apps with few interconnected features, a modest set of CRUD resources, simple workflows, low integration complexity.
Equivalent depth of a 2-week manual penetration test.
- Compliance-ready report: SOC 2, ISO 27001, HIPAA, GDPR, PCI DSS, NIST CSF, NIS2, ISO 42001, TS 50701 + 40 more frameworks
- Audit-ready report within 5 business days
- Free re-test with automated verification after fix
- Frictionless authenticated testing (2FA, magic link, email)
- Detailed proof-of-concept exploits
- Actionable remediation guidance
- Black-box, white-box, or grey-box
- Every finding human-reviewed before it ships
Deeper coverage for more complex applications.
Apps or platforms with multiple modules, integrations, multi-step workflows, deeper access-control patterns and data models.
Equivalent depth of a 4-week manual penetration test.
- Everything in Single Target
- Authenticated multi-role testing across tenants
- Web2 + Web3 / smart-contract + AI-agent surface coverage
- IDOR, SSRF, deserialization, auth-bypass, prompt-injection, tool-abuse probes
- Realtime streaming of findings into your Console
- Vulnerability coverage map + reasoning trace per finding
- Request/response and endpoint-level trace detail
- Two free re-tests after fixes ship
Continuous coverage for organisations at scale.
Mature application portfolios — multi-module SaaS, admin tools, extensive resource relationships, regulated environments.
Continuous security hardening across every release.
- Everything in Full Surface
- Continuous offensive coverage — re-runs on every release
- Early access to new vulnerability coverage as we ship detections
- Multi-member access, shared assessment knowledge, human-directed operatives
- Single Sign-On (SSO) + API access for workflow integration
- Quarterly executive readout + framework-mapped board pack
- Dedicated detection-engineering channel for your stack
Prices are per application, per test. Re-tests after fix are free. Every finding is human-reviewed before it ships — we never push automated changes to your environment.
Single Target and Full Surface: submit scope, pay securely on the next step, work starts the same day.
Grátis por 7 dias. Cartão obrigatório. Cancele a qualquer momento antes do 8º dia.
- Inscreva-se com seu e-mail corporativo e escolha um plano. Coletamos um método de pagamento válido antecipadamente, mas nada é cobrado por 7 dias.
- Execute a plataforma ponta a ponta — autorize um alvo, lance auditorias, revise as descobertas C4, exporte relatórios mapeados por framework. Limites aplicados conforme seu plano.
- No 8º dia seu cartão será cobrado a taxa mensal do plano e sua assinatura continuará mês a mês no preço publicado.
- Cancele a qualquer momento em /billing → Gerenciar (portal do cliente Stripe). Cancele antes do 8º dia e você não pagará nada.
O faturamento é processado pelo Stripe com tratamento total de impostos, fraudes e disputas. Os extratos bancários mostrarão LINK.COM* SMERT.AI. Veja os Termos e Privacidade.
Pare de perseguir falsos positivos.
Comece a entregar provas.
Traga um repo, um commit ou um alvo de staging. Voltaremos com exploits compilados e validados — ou nada.
Avaliação requer cartão. Sem cobrança por 7 dias. Cancele quando quiser.