

Chúng tôi không đoán.
Chúng tôi chứng minh.
Bảo mật tự động cung cấp mọi phát hiện kèm theo một PoC an toàn, có thể thực thi và chỉ đọc. Không nhiễu. Loại bỏ kết quả giả ngay từ bước thiết kế.
// exploit.t.sol
function test_inflateShares() public {
  vault.deposit(1, attacker);
  asset.transfer(address(vault), 1e18);   // donation
  vault.deposit(1e18, victim);            // mints 1 share
assertEq(vault.balanceOf(victim), 1); // proven lossAI is already in your company.
Shadow copilots, agents, model endpoints, vendor AI features — they're already running, often without controls. Take control before an incident does.
Các công cụ bảo mật gây báo động giả làm kiệt sức những người quan trọng.
Các trình quét truyền thống làm các đội ngũ ngập trong các cảnh báo chưa được xác minh. Các chuyên gia kiểm toán cấp cao phải mất hàng giờ tự viết bằng chứng thực thi (PoC) chỉ để tách biệt tín hiệu thật khỏi nhiễu. Đến khi lỗi thực sự lộ diện, chúng đã cũ.
Các trình phân tích tĩnh đánh dấu các mẫu khớp, không phải các hành vi có thể khai thác.
Hàng chờ xử lý tăng nhanh hơn khả năng giải quyết. Các phát hiện thực tế bị chìm lấp.
Kiểm toán viên dành những giờ làm việc giá trị để viết lại các script khai thác dùng một lần.
Chứng minh hoặc Loại bỏ. Mọi phát hiện đều có giá trị.
Mỗi giả thuyết bộ máy tạo ra đều được chạy từ đầu đến cuối. Nó phải biên dịch, thực thi và vượt qua — để được gửi đi dưới dạng phát hiện ĐÃ CHỨNG MINH cùng với một PoC an toàn, thực thi được, chỉ đọc — hoặc nó sẽ bị LOẠI BỎ, với lý do được ghi lại. Chúng tôi kiếm tiền từ bước xác thực, không phải bước khám phá.
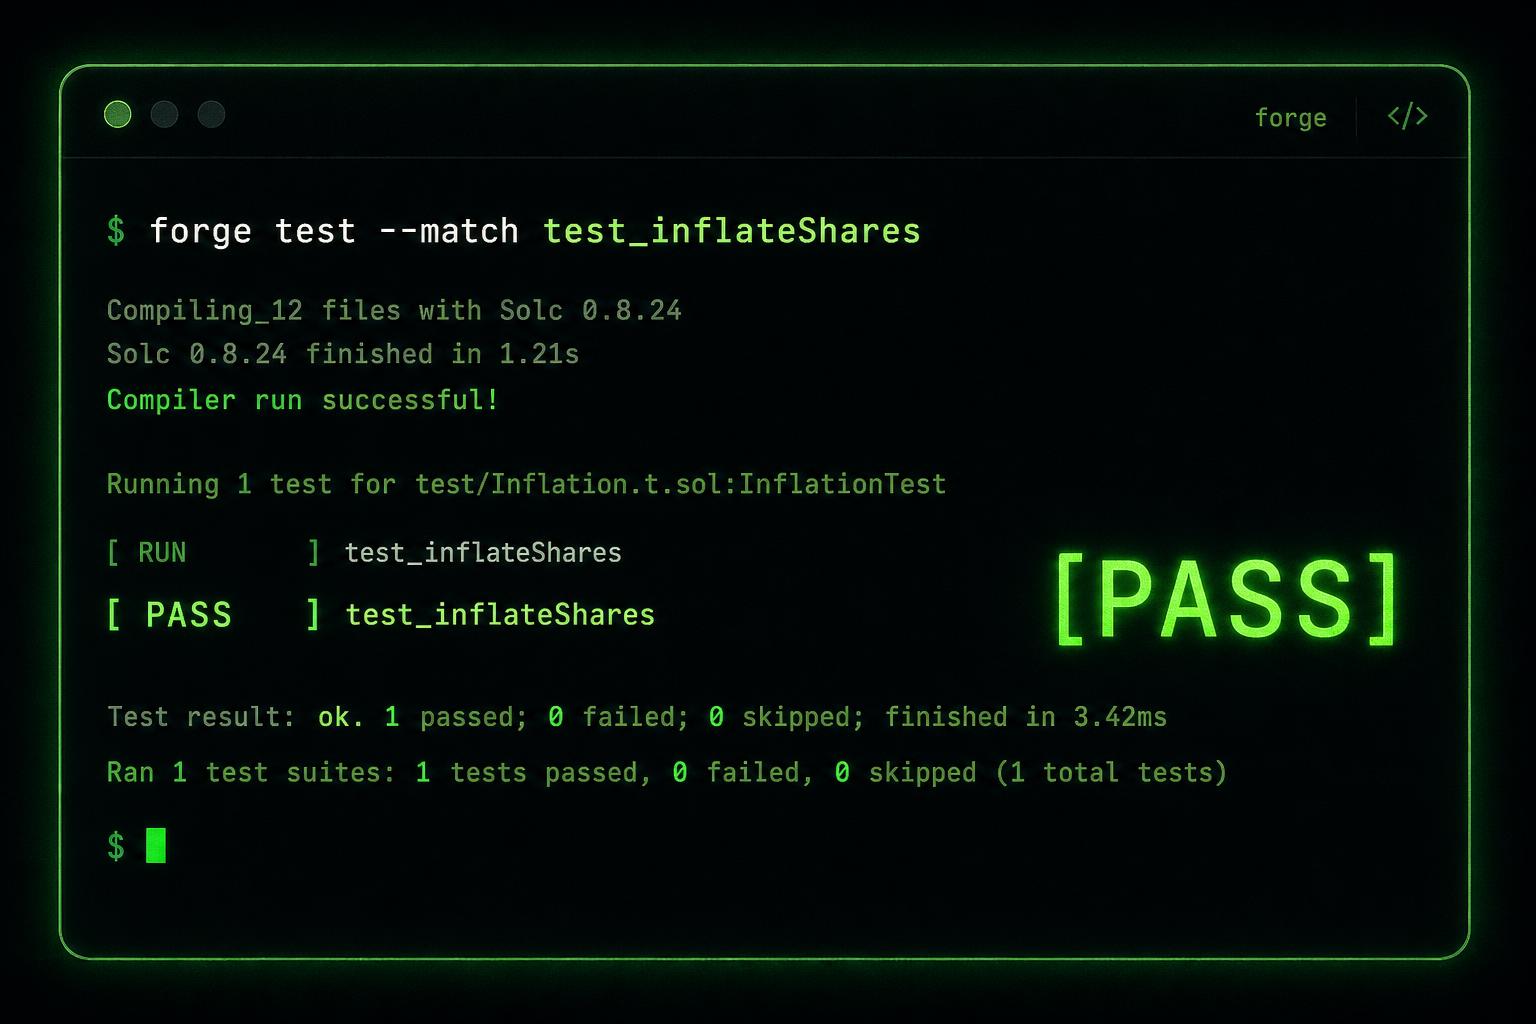
Tự động tạo exploit.t.sol biên dịch và vượt qua đối khớp với commit đích. Hiển thị trong báo cáo với khả năng tái hiện đầy đủ.
forge test --match test_inflateShares
[PASS] test_inflateShares() (gas: 142,118)
1 passed; 0 failed
PoC đã biên dịch nhưng assertion thất bại — lớp bảo vệ on-chain đã chặn cuộc gọi thứ hai. Được ghi lại trong trace, không bao giờ hiển thị là một phát hiện.
reason: assertion_not_met
  nonReentrant tripped at trace[2]
  dropped @ run 482c1f
Từ Solidity vault đến đại lý LLM trực tiếp — mọi phát hiện đều đi kèm mã nguồn.
- Lạm phát giá cổ phiếu Vault & tấn công quyên góp
- Khai thác lỗi thập phân / làm tròn / mất độ chính xác
- Thanh lý, kế toán và lỗi sai lệch oracle
- Tự động tạo các PoC .t.sol an toàn, thực thi được, chỉ đọc
- pwn · crypto · reverse · forensics
- web: SSRF, SSTI, khử tuần tự hóa, SQLi
- Bề mặt AI: prompt-injection, jailbreak, gọi công cụ, rò rỉ vector, LLM trực tiếp
- Mọi phát hiện đều đi kèm PoC an toàn, thực thi được, chỉ đọc — không phải cảnh báo mơ hồ
Phát hiện tấn công theo thời gian thực. Kịch bản đề-xuất-và-vệ.
Tiếp nhận telemetry trực tiếp, tương quan thành các sự cố được xếp hạng, thông báo cho đúng người và cung cấp cho họ kịch bản ngăn chặn sao chép-dán. Chúng tôi phát hiện và đề xuất — đội ngũ của bạn thực thi, để bạn luôn kiểm soát hạ tầng của mình.
Webhook từ SIEM / EDR của bạn (GuardDuty, Wazuh, Cloudflare), tác nhân chuyển nhật ký nhẹ, hoặc kéo kết nối đám mây. Đã ký HMAC, khóa phạm vi, theo từng tenant.
Bộ máy quy tắc không trạng thái trong cửa sổ 15 phút: brute force, cấp quyền đặc trị, bucket công khai, log-in bất hợp lý. Mỗi sự cố được xếp hạng theo mức độ nghiêm trọng với dấu vết bằng chứng đầy đủ.
Hộp thư trong ứng dụng, email, Slack / MS Teams, SMS / PagerDuty cho các sự cố quan trọng. Mỗi cảnh báo liên kết đến một kịch bản ngăn chặn để sao chép vào AWS IAM, Cloudflare WAF, Okta và nhiều hơn nữa.
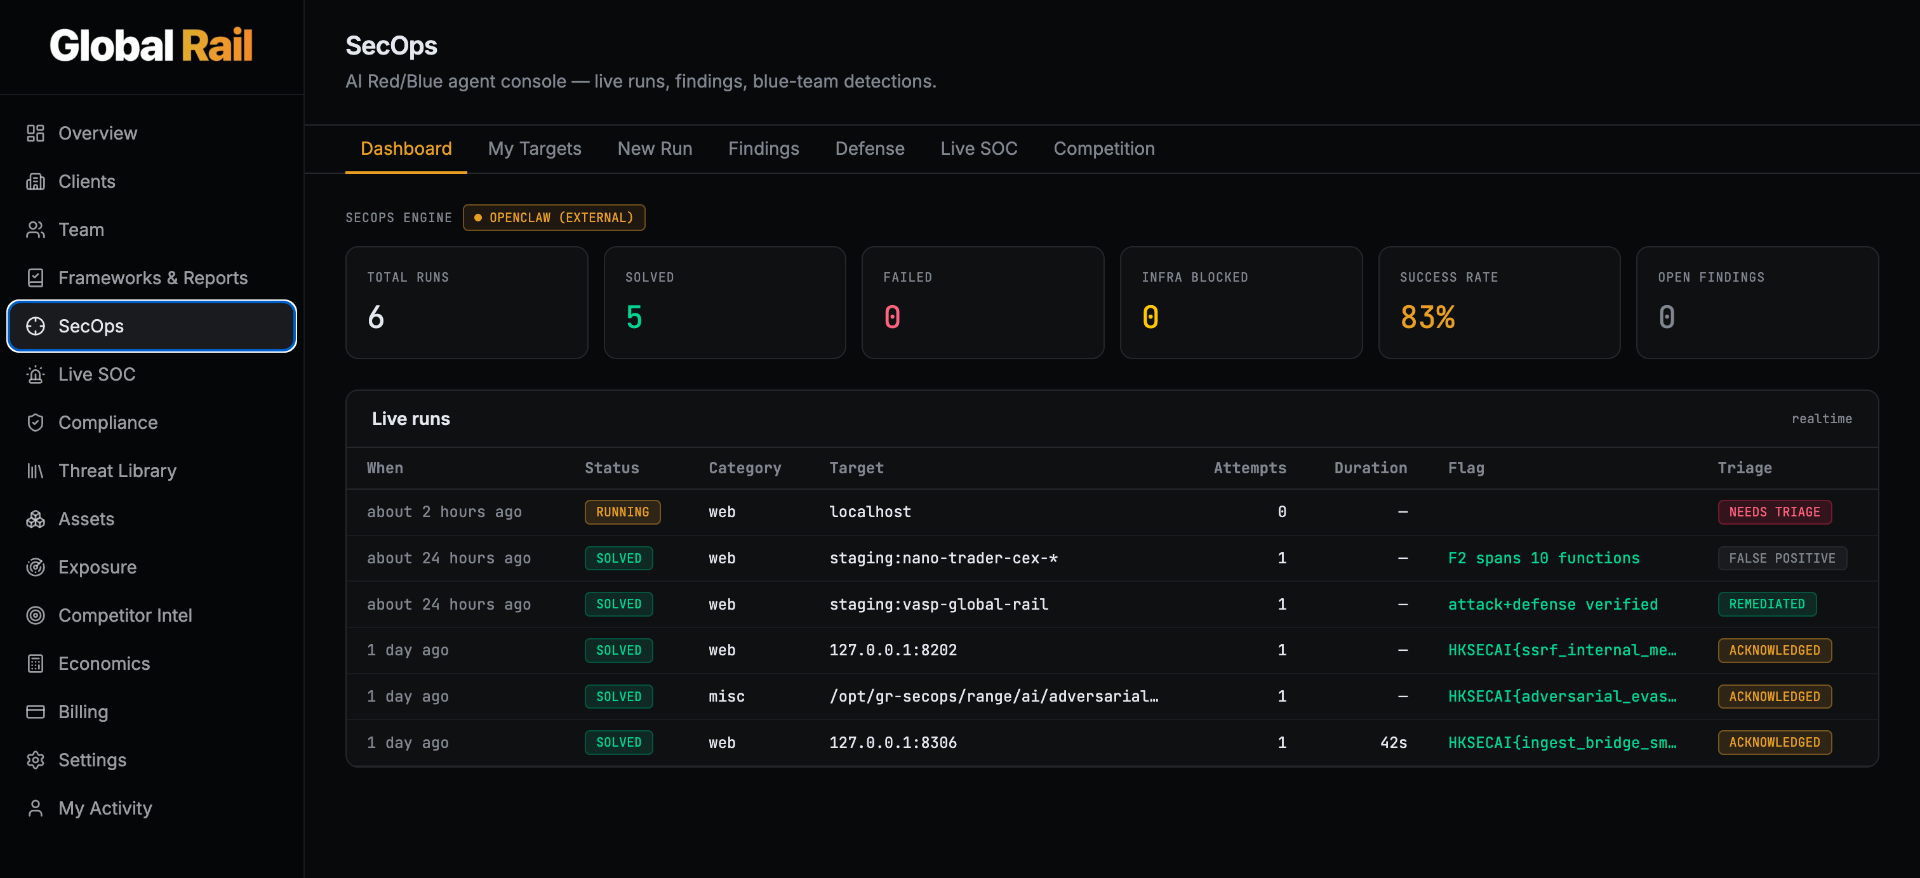
Ba bước. Không khuyến nghị mơ hồ.
Chỉ định repo + commit, hoặc mục tiêu staging được ủy quyền. Phạm vi được khóa vào một allowlist rõ ràng.
Bộ máy chạy quét khai thác mù tuần tự. Mọi giả thuyết đều được biên dịch và thực thi từ đầu đến cuối.
Bạn nhận được các PoC an toàn, thực thi được, chỉ đọc ánh xạ tới các framework mà kiểm toán viên yêu cầu. Chỉ các phát hiện đã được chứng minh. Các nỗ lực bị loại bỏ được ghi lại nhưng không hiển thị.
Những đội ngũ không thể chấp nhận một phán đoán sai.
Kiểm tra tính toán trên từng commit, săn lỗi giá cổ phiếu và làm tròn. Ngăn chặn các loại lỗi làm sụp đổ giao thức ngay ngày đầu.
Cấp phép cho các đợt quét mù ban đầu tự động tạo ra các PoC đã biên dịch và vượt qua. Tiết kiệm thời gian cho kiểm toán viên cấp cao.
Quét khai thác theo lịch trên các bề mặt nhị phân, web, crypto và LLM trực tiếp — kết quả đầu ra là script hoạt động.
Red-team không gây gián đoạn cho các đại lý LLM của bạn: prompt injection, lạm dụng công cụ, rò rỉ dữ liệu, tự chủ không an toàn. Chỉ đọc, khóa phạm vi, đã được ủy quyền.
Các sự cố thực tế, được phân tích chi tiết
Mỗi ngày chúng tôi xuất bản một bài phân tích chuyên sâu về một sự cố bảo mật trong thế giới thực và các biện pháp kiểm soát có thể ngăn chặn nó.
Watch the field briefings
Short, direct breakdowns of the threats and controls our team is tracking — published alongside every research drop.


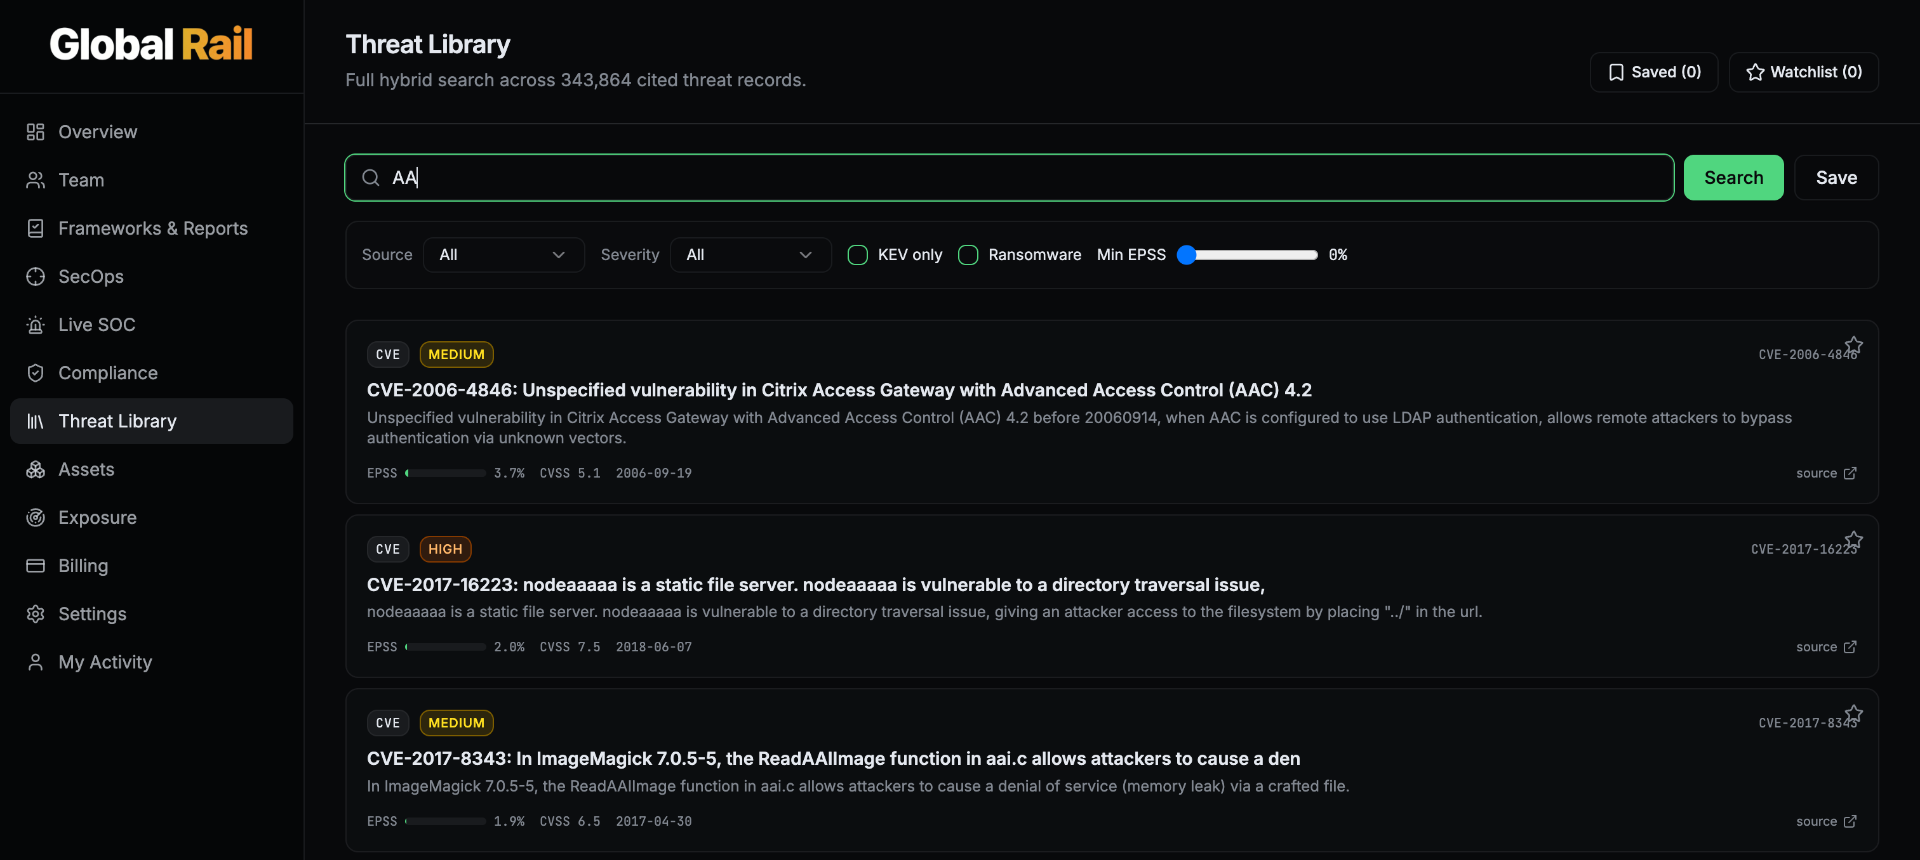
Kiểm tra tài sản của bạn trước 343.864+ cuộc tấn công mạng thực tế
Mọi tài sản và điểm yếu bạn đăng ký đều được đối soát liên tục với kho dữ liệu trực tiếp của chúng tôi về các CVE, mục nhập CISA KEV, kỹ thuật MITRE ATT&CK và điểm xác suất khai thác EPSS. Mọi bản ghi đều trích dẫn nguồn công khai kèm ngày tháng — không có điểm số mơ hồ, không có nguồn tin quảng cáo.
Real-time threat intelligence, streamed into your console.
CISA KEV, vendor advisories, MITRE ATT&CK and EPSS — every new record is reviewed by a human, mapped to rail / OT context, and translated into checks, controls, and detections in the Console.
Sources · CISA KEV · NVD · MITRE ATT&CK · EPSS · vendor advisories · ransomware tracking
From real incidents to checks you can run today.
Global Rail Cyber Security Console continuously studies real-world incidents and translates them into detections, exposure probes, audit/readiness checks, and customer guidance — reviewed by our team before they ship to your console.
- 01Ingest
Public incidents, vendor disclosures, CVEs and customer telemetry feed a single intake.
- 02Analyze
Our engineers — assisted by LLMs — triage sources, fact-check claims, and isolate the underlying control failure.
- 03Ship
New detections, exposure probes, audit/readiness checks and customer guidance — each reviewed by a human before release.
- 04Inform
Customers see the new check in-console with a changelog entry, and read the public write-up explaining what to do.
- Exposure probeDefault Credential ProbeCurated vendor defaults, runs only against authorized assets.
- Exposure probeAPI Authorization (IDOR) ProbeSanitized evidence only. Never persists PII payloads.
- SOC detectionBulk-read anomaly (MITRE T1530)Flags a single actor pulling >1,000 records in 10 minutes.
Humans review every detection before it ships. The Console never pushes automated changes into customer environments.
Prove your AI complies — across every framework that matters.
The same engineering rigor we apply to cybersecurity now covers AI audit, governance, and continuous compliance. One control graph. One evidence layer. Many frameworks.
Bằng chứng, không phải giấy tờ — cho AI, danh tính và các hệ thống mà doanh nghiệp vận hành trên đó.
Chúng tôi chạy xác thực tấn công tự động, không phá hủy đối với các ngăn xếp AI của khách hàng, các lớp danh tính/vành đai và các hệ thống nghiệp vụ quan trọng; sau đó chuyển các điểm yếu đã chứng minh thành bằng chứng kiểm toán, thất bại kiểm soát và hành động khắc phục trên nhiều khung.
- Khả năng kháng prompt injection (trực tiếp + gián tiếp, qua prompt hệ thống, công cụ và ngữ cảnh được truy xuất).
- Đường rò rỉ mô hình và dữ liệu — rò dữ liệu huấn luyện, embedding và ngữ cảnh riêng tư.
- Ranh giới đặc quyền của công cụ và plugin — ranh giới đã chứng minh chống lại tự chủ không an toàn và lạm dụng công cụ theo chuỗi.
- Bề mặt quản trị, quản lý và gỡ lỗi bị lộ và truy cập được từ internet.
- Bypass xác thực và lỗi phiên — bypass đã chứng minh, session fixation, IDOR ở lớp danh tính.
- Cấu hình sai MFA/SSO và đường trộm token — vấn đề SAML/OIDC, thực thi MFA yếu, lộ token.
- IDOR và phân quyền cấp đối tượng hỏng — truy cập đã chứng minh xuyên tenant hoặc xuyên người dùng.
- Rò rỉ secret và thông tin xác thực trong tích hợp — khóa API, thông tin dịch vụ hoặc PII bị lộ do cấu hình sai.
- Sự hiện diện lỗ hổng đã bị khai thác đã biết trên tài sản quan trọng — CISA KEV được xác minh có thể tiếp cận.
Ủy quyền một phạm vi. Chúng tôi chạy kiểm thử. Bạn giữ bằng chứng.
Hai lộ trình, đều miễn phí, đều được khóa phạm vi. Ký giấy ủy quyền, chúng tôi thực thi lượt chạy, bạn thấy mọi phát hiện với một PoC đã biên dịch — sau đó mới quyết định có đăng ký bảo vệ liên tục hay không.
Đưa đại lý của bạn đến. Nhận bằng chứng mang về.
Bản pilot miễn phí: chúng tôi chứng minh (hoặc bác bỏ) khả năng khai thác của các công cụ, prompt, bộ nhớ và tích hợp của đại lý — prompt-injection, lạm dụng công cụ, trích xuất dữ liệu, tự chủ không an toàn.
- Chỉ đọc, không gián đoạn — không có lưu lượng production nếu chưa đồng ý
- Khóa phạm vi vào endpoint đại lý hoặc repo bạn chỉ định
- Mỗi phát hiện đi kèm PoC đã biên dịch và vượt qua — nếu không chúng tôi không báo cáo
Chỉ định repo. Chúng tôi gửi lại các PoC.
Bản pilot miễn phí trên hệ thống bạn chỉ định — ứng dụng web, API, smart contract, môi trường staging. Cùng một bộ máy chứng minh-hoặc-loại-bỏ như các khách hàng trả phí, được kiểm soát bởi ủy quyền bằng văn bản.
- Phân tích không xâm lấn dưới văn bản ủy quyền đã ký
- Cổng an toàn thực thi bằng DB + mục tiêu trong allowlist
- Báo cáo ngắn gọn bằng văn bản + 30 phút trao đổi, thuộc về bạn
Giao hợp đồng cho chúng tôi. Chúng tôi gửi lại mã khai thác.
Kiểm toán phạm vi miễn phí cho một smart contract hoặc giao thức đã triển khai hoặc staging — reentrancy, kiểm soát truy cập, lạm dụng oracle, các bất biến kinh tế, cầu nối và lộ trình nâng cấp.
- Đánh giá chỉ đọc trên một bản fork — không ảnh hưởng đến mainnet
- Khóa phạm vi vào các hợp đồng và chuỗi khối bạn chỉ định
- PoC Foundry/Hardhat đã biên dịch cho mỗi phát hiện — nếu không chúng tôi không báo cáo
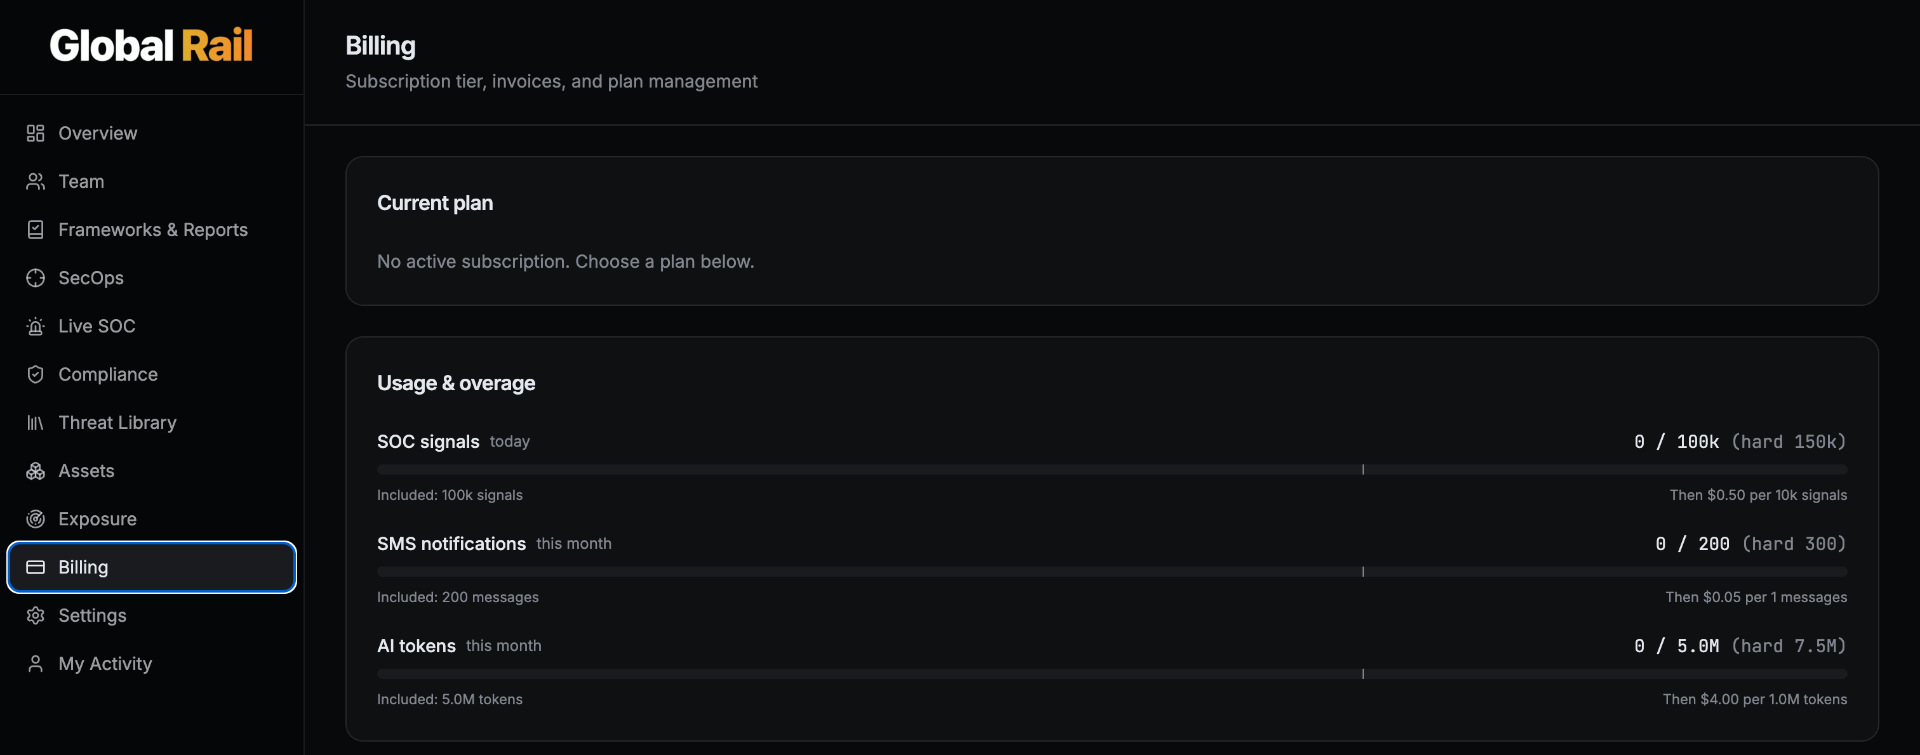
Ba gói. Tất cả đều được xác nhận qua báo giá.
Cung cấp phạm vi tùy chỉnh và theo từng đợt kiểm toán — mọi cam kết đều dựa trên một văn bản ủy quyền.
Dùng thử 7 ngày miễn phí cho mọi gói · Yêu cầu thẻ · Không thu phí trong 7 ngày · Hủy bất cứ lúc nào
Mỗi commit đều được kiểm tra bảo mật tự động — chỉ các phát hiện đã được chứng minh, trước khi code vào review hoặc production.
Yêu cầu thẻ · Không thu phí trong 7 ngày · Hủy bất cứ lúc nào
- 1 repository · chạy trên mọi push và pull request
- Bao phủ web app, API, backend service và toán Web3/DeFi
- PoC hoạt động được đính kèm mọi phát hiện (không có cảnh báo lý thuyết)
- Chú thích Slack + GitHub PR, sẵn sàng tạo ticket
Quét khai thác mạng staging theo lịch trình trên các bề mặt nhị phân, web, crypto và LLM trực tiếp.
Yêu cầu thẻ · Không thu phí trong 7 ngày · Hủy bất cứ lúc nào
- Bề mặt Web2, Web3 và AI-agent
- Mục tiêu staging trong allowlist
- Script khai thác hoạt động cho mỗi phát hiện
- Nhật ký PoC theo thời gian thực
Các công ty được cấp phép quét mù ban đầu tự động tạo PoC đã biên dịch — nay có thêm Live SOC để phát hiện tấn công thời gian thực.
Yêu cầu thẻ · Không thu phí trong 7 ngày · Hủy bất cứ lúc nào
- Mọi bề mặt · không gian làm việc đa dự án
- Soạn thảo nội dung bằng AI
- Dấu vết kiểm tra đầy đủ các cuộc gọi model
- Tích hợp phạm vi tùy chỉnh
- Live SOC: tiếp nhận SIEM/EDR thời gian thực + sự cố gắn thẻ MITRE
- Kịch bản đề-xuất-và-vệ · email / Slack / Teams / PagerDuty
Có sẵn phạm vi tùy chỉnh và theo từng đợt kiểm toán. Tất cả các gói đều được khóa phạm vi theo ủy quyền bằng văn bản của bạn.
Khóa phạm vi. Được ủy quyền. Trong Sandbox.
Mọi cam kết đều được khóa phạm vi trong các repo, hợp đồng hoặc máy chủ bạn đã chỉ định. Không thể tiếp cận các mục tiêu ngoài phạm vi.
Chỉ thực thi đối với các mục tiêu được hỗ trợ bởi văn bản ủy quyền đã ký được giữ trong bảng điều khiển vận hành.
Các hoạt động khai thác chạy trong môi trường staging sandbox được phê duyệt. Không thăm dò production nếu không có văn bản đồng ý.
Chứng từ thật, không phải danh hiệu.
Mọi tuyên bố dưới đây đều được thực thi bằng mã nguồn hoặc cơ sở dữ liệu — không phải lời quảng cáo. Xác minh bất kỳ điều nào trong một tenant sandbox.
SHA-256 HMAC nội dung thô, hex chữ thường, so sánh thời gian hằng số.
Mọi hàng dữ liệu được giới hạn qua is_tenant_member / has_tenant_role; các lệnh ghi của service-role được lọc theo tenant_id.
assert_run_authorized chặn bất kỳ lượt chạy nào không có ủy quyền đã ký và mục tiêu trong allowlist.
Hạn ngạch cam kết và lượt chạy hàng tháng được thực thi bởi các trigger runs_plan_gate / engagements_plan_gate.
Ngừng theo đuổi những kết quả giả.
Bắt đầu gửi đi những bằng chứng.
Cung cấp cho chúng tôi repo, commit hoặc mục tiêu staging được ủy quyền. Chúng tôi sẽ trả lại các mã khai thác đã biên dịch và vượt qua — hoặc không có gì cả.
Dùng thử yêu cầu thẻ. Không thu phí trong 7 ngày. Hủy bất cứ lúc nào.